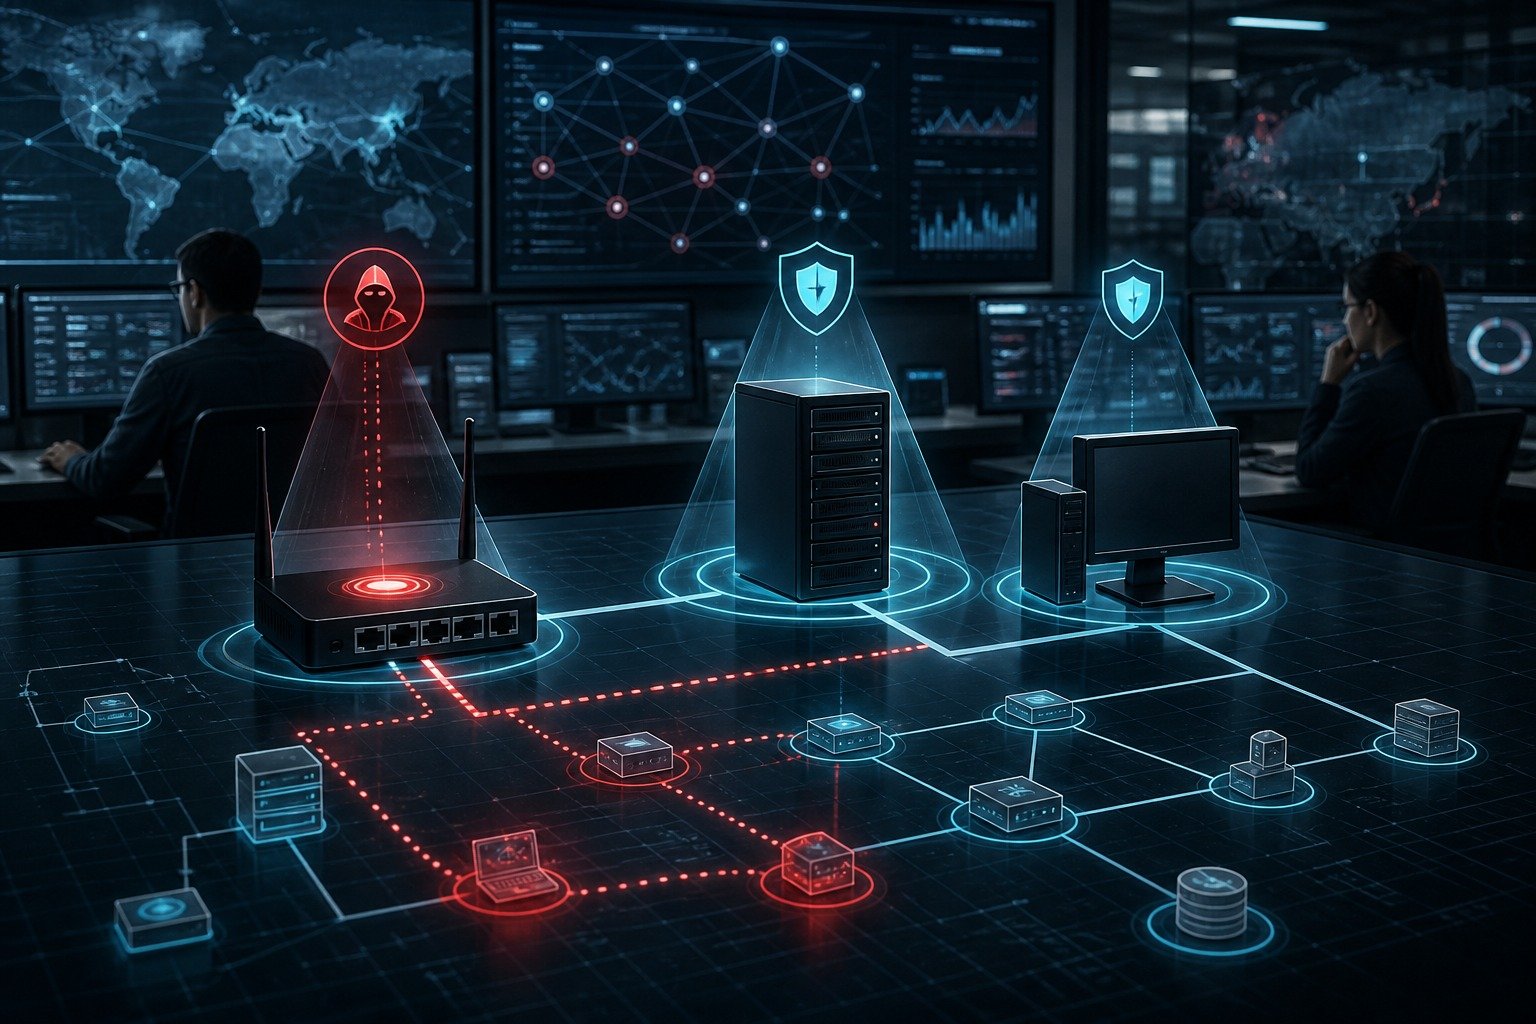
Una ricerca di Sygnia descrive una campagna di spionaggio attribuita al gruppo Fire Ant, sovrapposto all'attivita tracciata come UNC3886, in cui router, server di autenticazione e host Linux di management vengono usati come punti di osservazione persistenti dentro reti aziendali. Il caso evidenzia il valore strategico dei dispositivi infrastrutturali, spesso meno monitorati rispetto a endpoint e server applicativi.
Dispositivi di rete come piattaforme di raccolta
Gli attaccanti non puntano soltanto ai sistemi che conservano dati finali. Compromettere router e componenti di autenticazione permette di osservare traffico, credenziali, movimenti amministrativi e relazioni tra sistemi. Se questi nodi restano fuori dai normali processi di detection, possono diventare basi di appoggio per campagne di lunga durata.
La ricerca cita l'abuso di router Cisco IOS XR, server TACACS e host Linux usati per la gestione dell'infrastruttura. Questi elementi hanno privilegi elevati e visibilita ampia: un accesso non autorizzato puo consentire raccolta silenziosa, modifica delle configurazioni, persistenza e movimento laterale verso ambienti piu sensibili.
Perche la detection e difficile
Molte organizzazioni applicano controlli maturi su workstation, sistemi cloud e server esposti, ma mantengono una visibilita piu limitata sui dispositivi di rete. Log incompleti, firmware non aggiornati, account amministrativi condivisi e assenza di baseline rendono piu difficile distinguere attivita legittime da operazioni ostili.
Gli attori di spionaggio sfruttano proprio questa asimmetria. Una volta ottenuto l'accesso a infrastrutture di gestione, possono ridurre il rumore operativo e muoversi con modalita che imitano gli amministratori. Per questo la protezione deve includere telemetria di rete, logging centralizzato, controllo delle configurazioni e revisione regolare degli account privilegiati.
Le misure difensive prioritarie
Le aziende dovrebbero censire router, sistemi di autenticazione e host di management come asset critici, non come componenti periferici. Aggiornamenti, hardening, accesso amministrativo con autenticazione forte, separazione delle reti di gestione e backup verificati delle configurazioni sono misure di base ma decisive.
Un ulteriore punto e la correlazione dei log. Eventi TACACS, accessi ai dispositivi, modifiche di configurazione e connessioni dai sistemi di management devono poter essere confrontati in modo rapido. In una campagna di spionaggio persistente, la capacita di ricostruire la sequenza degli accessi e spesso la differenza tra un incidente circoscritto e una compromissione prolungata.