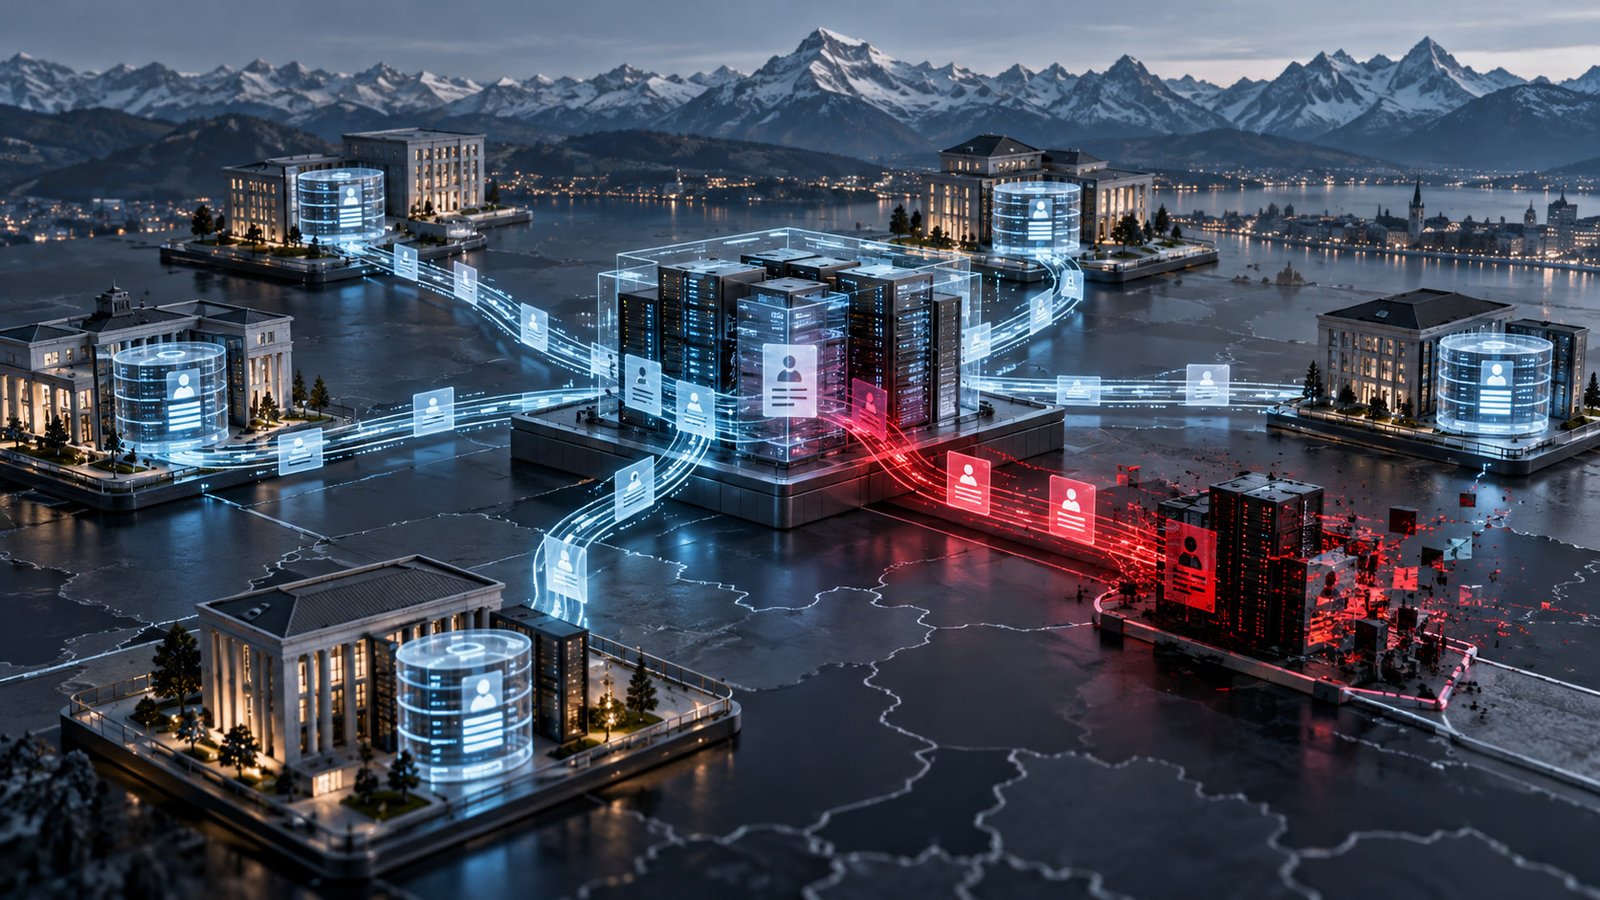
Il garante federale svizzero per la protezione dei dati e la trasparenza ha aperto un'indagine formale su PK Softech AG, fornitore di software per diversi fondi pensione, dopo un attacco informatico che ha comportato l'esfiltrazione di dati. Il procedimento, avviato il 22 ottobre 2026, dovra chiarire quali informazioni siano state affidate alla societa, su quali basi e in quale misura siano state compromesse.
L'incidente era emerso alla fine di settembre. PK Softech lo ha notificato alle autorita l'8 ottobre, mentre la Cassa pensioni della Confederazione Publica e altri enti interessati hanno informato gli assicurati e segnalato la possibile violazione. La Procura federale ha avviato accertamenti penali separati.
Un attacco alla catena di fornitura
Il punto di ingresso non risulta essere stato l'infrastruttura dei singoli fondi, ma quella di un fornitore comune. Questo ha esteso il perimetro dell'incidente a piu organizzazioni del secondo pilastro previdenziale svizzero, tra cui Publica e fondi legati alla citta di Zurigo, alla Posta e al cantone di Berna.
Le autorita hanno confermato che dati sono stati sottratti da diversi fondi, ma non hanno ancora pubblicato un inventario definitivo. Per Publica, che alla fine del 2025 contava circa 70.000 membri attivi e 41.600 pensionati, restano da determinare le singole persone e le categorie di informazioni effettivamente coinvolte. I fondi hanno precisato che patrimoni e pagamenti pensionistici non risultano compromessi.
Dati personali e stime ancora da verificare
Tra le informazioni potenzialmente presenti presso il fornitore figurano recapiti, numero di previdenza sociale, stato civile, coordinate bancarie, salario assicurato e dati previdenziali. La composizione varia tuttavia tra i diversi clienti e non tutte le organizzazioni hanno confermato un'esfiltrazione dei propri archivi.
Fonti giornalistiche hanno riferito che il materiale potrebbe riguardare oltre 100.000 persone e hanno attribuito l'operazione a un gruppo ransomware. Queste indicazioni non risultano confermate nel comunicato del garante o nelle note ufficiali della Confederazione. Il numero complessivo delle persone colpite, l'identita degli attaccanti e l'eventuale richiesta di riscatto devono quindi essere considerati ancora in fase di verifica.
L'indagine sulla gestione dei dati
Il garante ha avviato una verifica preliminare su Publica il 14 ottobre e ha poi aperto il procedimento formale nei confronti di PK Softech. L'attenzione non riguarda soltanto la dinamica tecnica dell'attacco, ma anche il quadro giuridico dei trasferimenti di dati e l'effettiva applicazione delle misure di protezione da parte del fornitore.
Il caso mostra il rischio di concentrazione creato dai fornitori condivisi: una singola compromissione puo coinvolgere enti che mantengono sistemi operativi separati ma affidano all'esterno dati o attivita di migrazione. Per le organizzazioni interessate diventano centrali l'inventario dei dati presso terzi, la verifica delle copie usate per test e migrazioni, la limitazione dei periodi di conservazione e controlli periodici sulle misure di sicurezza contrattuali.
Finche gli accertamenti non saranno conclusi, gli assicurati devono prestare particolare attenzione a comunicazioni che utilizzino dati previdenziali o personali per rendere credibili tentativi di phishing e frode. Le informazioni ufficiali dei rispettivi fondi restano il riferimento per conoscere l'effettivo coinvolgimento dei singoli interessati.