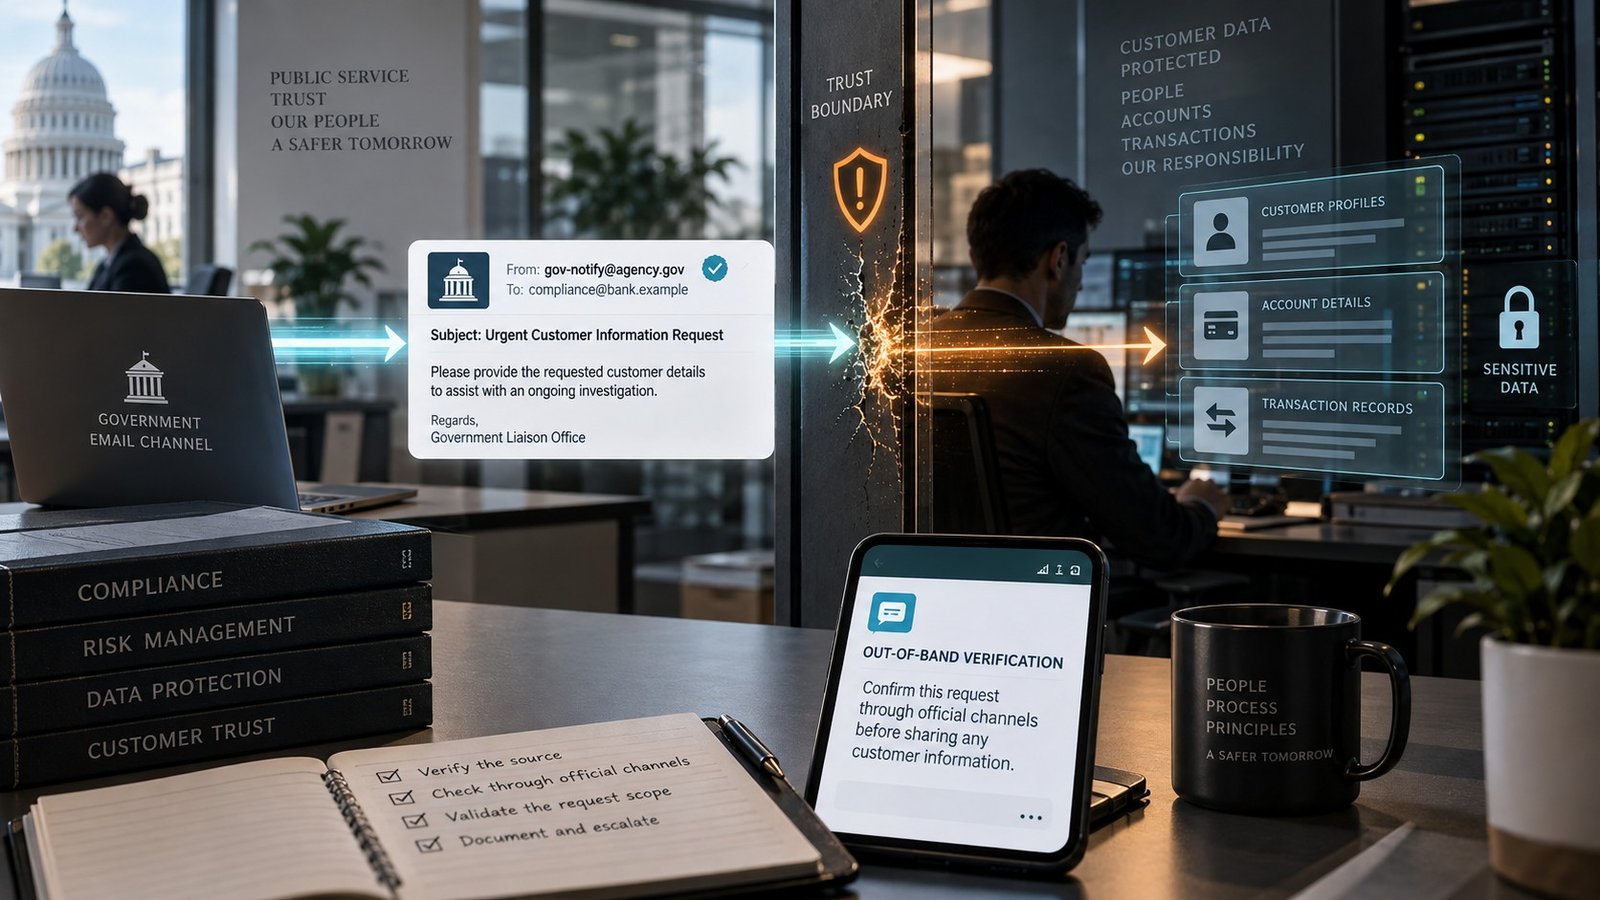
Revolut ha comunicato a un gruppo di clienti di avere condiviso dati personali e finanziari in risposta a richieste fraudolente provenienti da un account e-mail interno a un'autorità governativa. L'indirizzo era autentico e disponeva delle normali credenziali di dominio, una condizione che ha consentito agli aggressori di superare i controlli basati esclusivamente sull'identità del mittente.
Quali dati sono stati esposti
Secondo le comunicazioni inviate agli interessati e le ricostruzioni pubblicate, le informazioni condivise possono includere nome, data di nascita, recapiti postali ed e-mail, documenti di identità e immagini usate per la verifica facciale. In alcuni casi sarebbero stati trasmessi anche IBAN, stato del conto, data di apertura, riferimenti del portafoglio, prelievi e cronologia completa delle transazioni.
Revolut ha dichiarato che i propri sistemi interni e i fondi dei clienti non sono stati compromessi. La società ha bloccato la fonte non autorizzata e informato le autorità competenti. La Polizia postale avrebbe avviato accertamenti sulle modalità e sull'estensione della compromissione.
Perché un indirizzo autentico non basta
La frode non si sarebbe basata sulla semplice falsificazione del mittente. Gli aggressori avrebbero ottenuto il controllo effettivo di una casella appartenente all'infrastruttura di un ente pubblico non identificato, permettendo ai messaggi di superare i controlli tecnici sull'autenticità del dominio.
Questo scenario mette in evidenza un limite dei processi di conformità che considerano il canale certificato o istituzionale come prova sufficiente della legittimità di una richiesta. SPF, DKIM, PEC o altri meccanismi possono attestare l'origine tecnica di un messaggio, ma non garantiscono che la persona che controlla l'account sia autorizzata né che il sistema del mittente non sia stato compromesso.
Verifiche separate per le richieste sensibili
Le richieste di dati ad alto impatto dovrebbero essere confermate tramite un canale indipendente e già noto, con contatti verificati, riferimenti formali e autorizzazioni coerenti con l'ambito dell'indagine. I controlli devono considerare anche volume, urgenza, destinatari e deviazioni rispetto alle richieste precedenti.
Le organizzazioni che gestiscono informazioni finanziarie o identità dovrebbero applicare approvazioni multiple, minimizzazione dei dati e registri completi delle divulgazioni. Quando la fiducia in un singolo canale diventa automatica, la compromissione di quel canale può trasformare una procedura legittima in uno strumento efficace di social engineering.