Microsoft down, il vero problema non è il cloud: è chi ha deciso di dipenderne
I disservizi Microsoft riportano al centro il rischio di concentrazione tecnologica: tante scelte IT, singolarmente corrette, possono creare dipendenz...
Leggi tutto →511 articoli in questa categoria
I disservizi Microsoft riportano al centro il rischio di concentrazione tecnologica: tante scelte IT, singolarmente corrette, possono creare dipendenz...
Leggi tutto →
Nessuna violazione dei sistemi della DIA, solo dati pubblici spacciati per documenti riservati. Il caso dimostra che per danneggiare un'organizzazione...
Leggi tutto →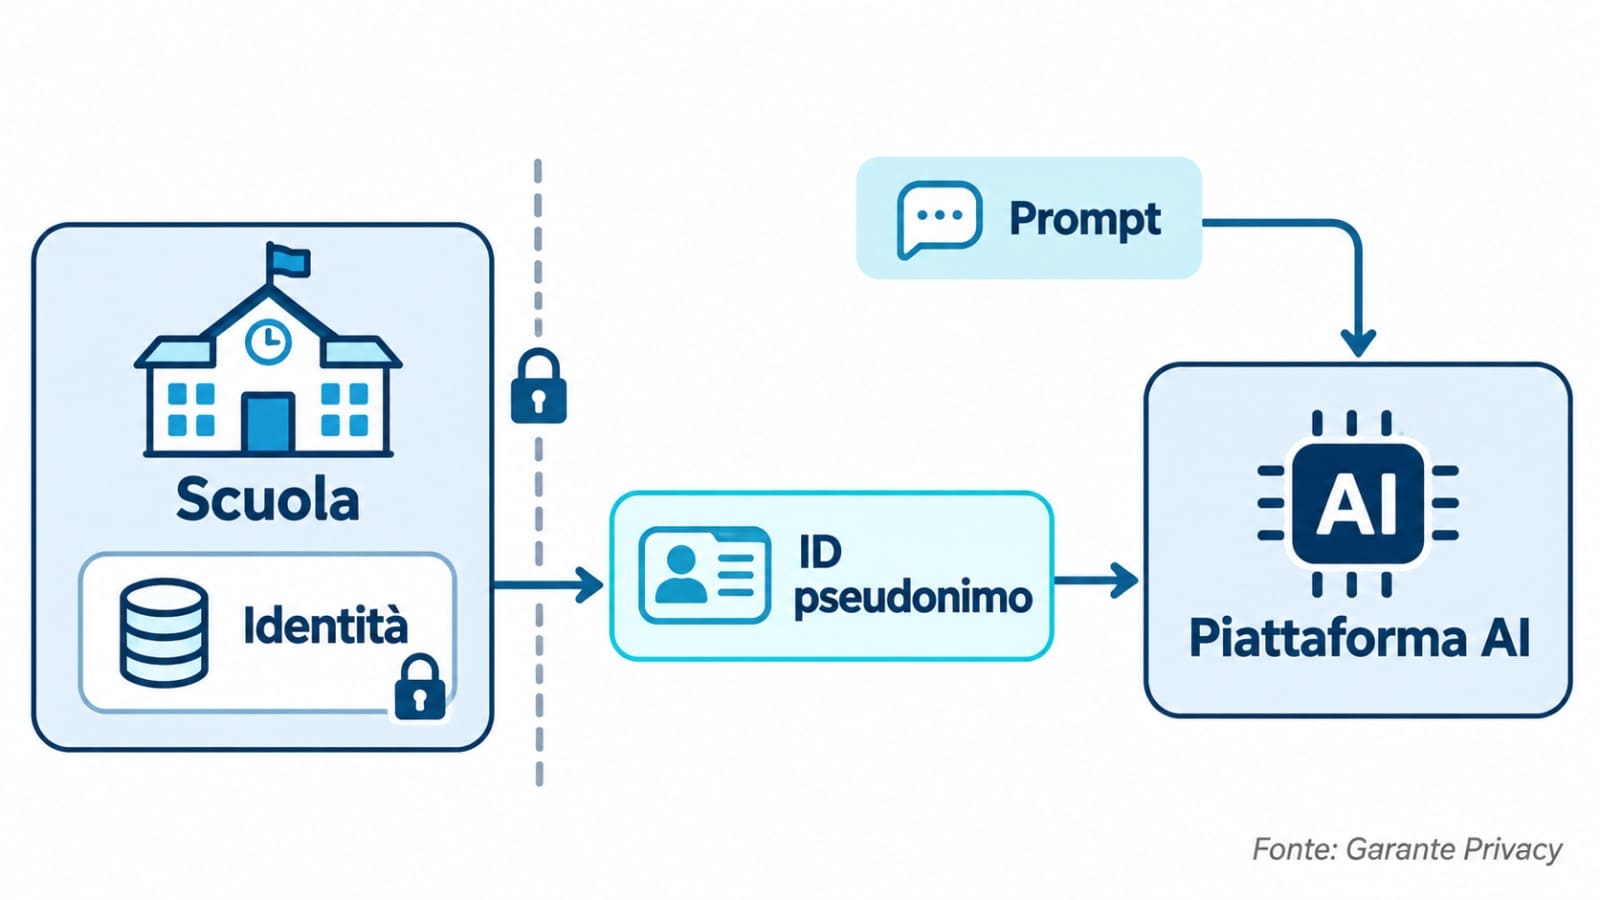
Il Garante privacy dà parere favorevole, con osservazioni, allo schema ministeriale sull’intelligenza artificiale nelle scuole. Utenze pseudonimizzate...
Leggi tutto →
In questo scenario di massima allerta, la tempistica dell'Initial Public Draft del NIST Special Publication (SP) 800-82r4 è quanto mai provvidenziale....
Leggi tutto →
La gestione del rischio ICT è il primo pilastro di DORA e richiede molto più di controlli di cybersecurity. Dalla mappatura dei sistemi critici alla v...
Leggi tutto →
Il gruppo ransomware Aurora sostiene di aver sottratto a Malvestiti oltre 50 credenziali per i portali B2B dei clienti, ma la violazione non è conferm...
Leggi tutto →
L'EU Cybersecurity Index 2026 assegna all'Europa una maturità media di 71,53 punti su 100, ma il Rapporto ENISA evidenzia forti differenze tra Stati m...
Leggi tutto →
Una ricerca Microsoft ha scoperto 59 bug del kernel Linux, con otto exploit root dimostrati in laboratorio. OpenAI ne ha individuati centinaia in un'a...
Leggi tutto →
PHP2Shell conferma una dinamica già osservata con Heartbleed nel 2014 e con Log4Shell nel 2021, ma il contesto è cambiato. Ora la Ue dispone di un qua...
Leggi tutto →
Gli attacchi ai sistemi di refrigerazione dei supermercati europei, arrivati anche in Italia, mostrano i rischi degli accessi remoti gestiti dai forni...
Leggi tutto →
La Commissione europea fissa le regole comuni delle sandbox dell’AI Act: accesso, piani di prova, gestione degli incidenti e tutela dei dati. Il regol...
Leggi tutto →
La CNIL multa FNAC per 7 milioni di euro: l'app tracciava gli utenti anche dopo il rifiuto del consenso, utilizzando i dati per raccomandazioni commer...
Leggi tutto →
Basta pensare alle dimensioni. Agli hacker non importano più la dimensione di un'azienda da attaccare, se, tramite quell'impresa, può accedere alla su...
Leggi tutto →
Un’analisi approfondita sulle ragioni che spingono gli esperti di cyber security a ripetere ciclicamente i medesimi dibattiti, tra immaturità del merc...
Leggi tutto →
Il Comitato nazionale per l’ordine e la sicurezza pubblica, riunito al Viminale il 10 novembre, indica un monitoraggio più intenso dei sistemi vulnera...
Leggi tutto →
La natura dell’organizzazione, le sue dimensioni, la tipologia di asset gestiti, le vulnerabilità presenti, le aspettative delle parti interessate e i...
Leggi tutto →
Parigi attribuisce ai Guardiani della Rivoluzione iraniani il sabotaggio di circa 700 supermercati francesi dell’11-12 ottobre. La rivendicazione di N...
Leggi tutto →
Un account rubato può trasformare la compromissione di un fornitore IT in un attacco a più aziende. Il Cyber Pulse Report 2026 di Acronis mostra come ...
Leggi tutto →
La sovranità dei dati non dipende soltanto dalla posizione dei server. Accessi, telemetria, fornitori e gestione degli incidenti determinano il contro...
Leggi tutto →
Cyber spionaggio, terrorismo e la nuova guerra alle infrastrutture critiche. Siamo dinanzi a una permacrisi che non concede tregua a Stati, cittadini ...
Leggi tutto →