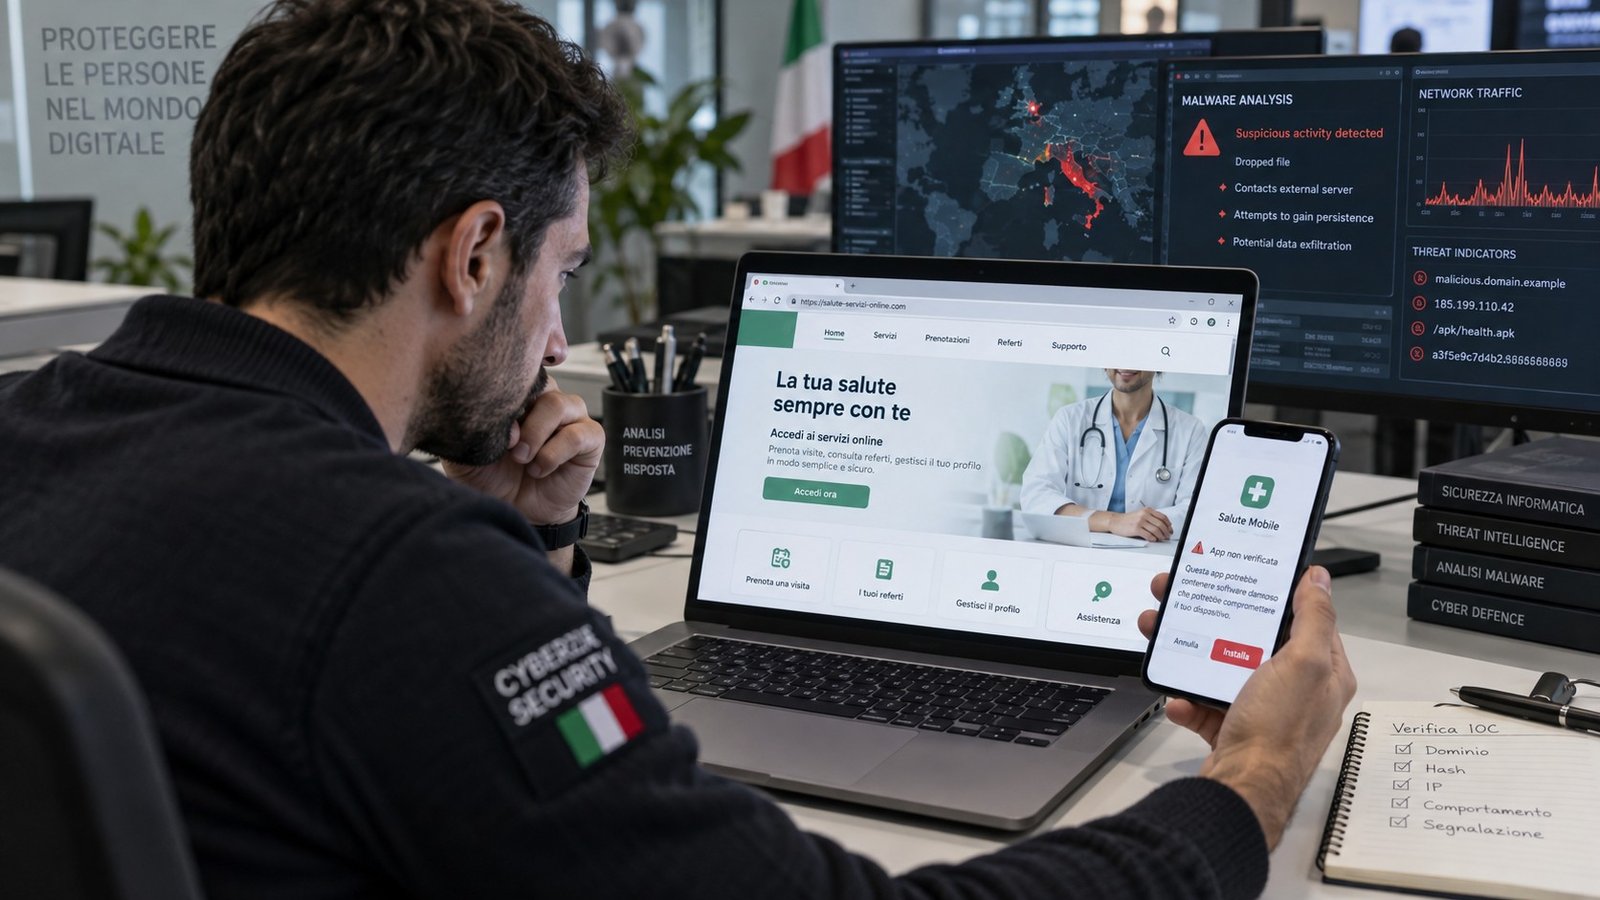
Una campagna malevola sta sfruttando il nome e l'identità visiva del Servizio Sanitario Nazionale per indurre gli utenti a installare software dannoso. L'attività, analizzata da CERT-AGID, impiega un falso portale sanitario per distribuire StreamRat sui dispositivi Android e XWorm sui sistemi Windows.
Il tema sanitario viene utilizzato come elemento di fiducia: grafica, linguaggio e servizi apparentemente collegati alla sanità pubblica possono ridurre la cautela degli utenti e rendere più credibile la richiesta di scaricare un'applicazione o un file. Il sito fraudolento non appartiene al Servizio Sanitario Nazionale.
Due malware per piattaforme differenti
StreamRat è un trojan di accesso remoto rivolto ad Android. Una volta installato, può consentire agli attaccanti di controllare funzionalità del dispositivo e acquisire informazioni. La distribuzione tramite file APK esterni agli store ufficiali richiede normalmente che la vittima autorizzi manualmente l'installazione da fonti sconosciute.
XWorm è invece un malware per Windows con capacità di controllo remoto, raccolta di informazioni e download di ulteriori componenti. Le sue funzioni possono variare in base alla configurazione usata dagli operatori della campagna, ma l'obiettivo comune è mantenere l'accesso al sistema compromesso.
Il ruolo dell'ingegneria sociale
La campagna combina impersonificazione e distribuzione multipiattaforma. L'utente può essere indirizzato al falso sito attraverso messaggi, annunci o collegamenti condivisi; il contenuto proposto cambia in funzione del dispositivo utilizzato. Questa tecnica aumenta la probabilità che venga fornito un file compatibile con il sistema della vittima.
L'impiego di un marchio istituzionale non dimostra una compromissione dei sistemi sanitari pubblici. In questo caso l'attacco si basa sulla replica dell'identità visiva e sulla registrazione di infrastrutture controllate dagli attaccanti.
Come ridurre il rischio
Applicazioni e aggiornamenti sanitari devono essere scaricati esclusivamente dagli store ufficiali o da collegamenti verificati sui siti istituzionali. Su Android è opportuno mantenere disabilitata l'installazione da origini sconosciute; su Windows non devono essere eseguiti file ricevuti da portali o messaggi non verificati.
Chi ha installato uno dei file proposti dovrebbe disconnettere il dispositivo dalla rete, avviare una verifica con strumenti di sicurezza aggiornati e rivolgersi al supporto tecnico. È inoltre consigliabile cambiare da un dispositivo sicuro le credenziali utilizzate durante la possibile compromissione e segnalare il dominio fraudolento alle autorità competenti.