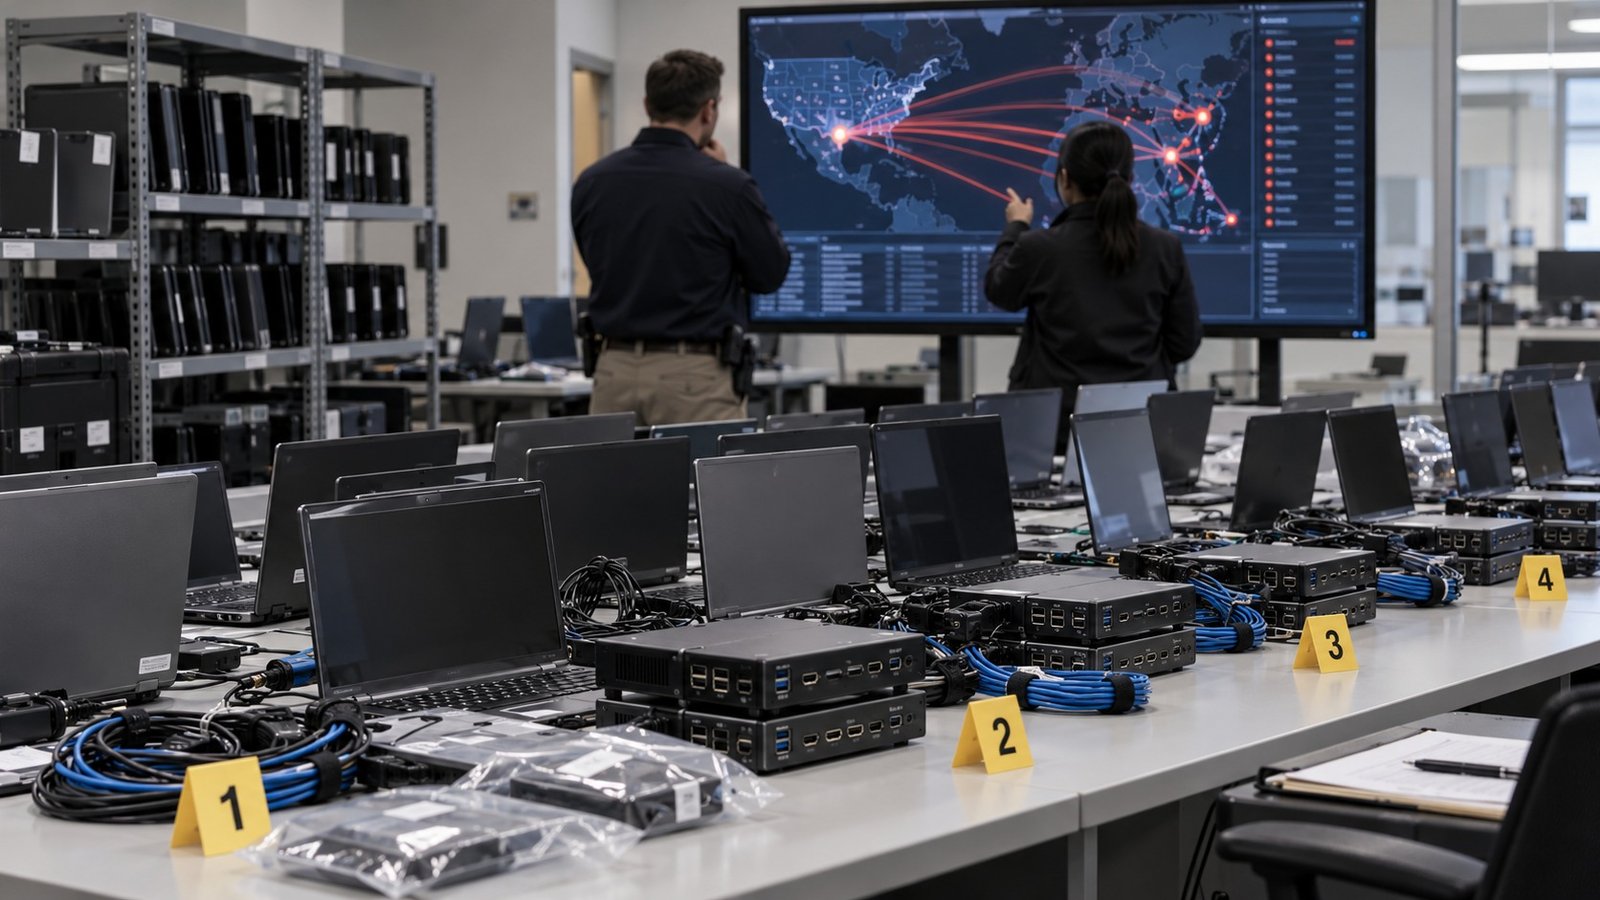
Le autorita statunitensi hanno annunciato un'operazione coordinata contro una rete di lavoratori IT nordcoreani accusata di aver ottenuto impieghi da remoto presso aziende americane usando identita false e infrastrutture collocate negli Stati Uniti. Nell'ambito di Operation Lonestar Roundup, l'FBI ha perquisito oltre 40 abitazioni in Texas e sequestrato circa 187 computer portatili e dispositivi KVM.
Secondo il Dipartimento di Giustizia, le azioni complessive hanno interessato piu di 70 aziende, portato a due arresti e a contestazioni nei confronti di 14 persone. Lo schema avrebbe generato circa 3 milioni di dollari per lavoratori IT collegati alla Repubblica Popolare Democratica di Corea. Le accuse dovranno essere provate nei procedimenti giudiziari.
Come funzionavano le laptop farm
I lavoratori si candidavano per posizioni tecnologiche utilizzando documenti rubati o fabbricati, account creati con identita fittizie e servizi VPN o proxy per simulare una presenza negli Stati Uniti. Una volta ottenuto l'impiego, il computer fornito dall'azienda veniva spedito a un indirizzo statunitense controllato da un facilitatore.
Nelle cosiddette laptop farm, i dispositivi venivano accesi, configurati e collegati a strumenti di accesso remoto. L'operatore all'estero poteva cosi lavorare attraverso un computer fisicamente presente negli Stati Uniti, riducendo l'efficacia dei controlli basati soltanto sull'indirizzo IP o sulla localizzazione del dispositivo. I facilitatori avrebbero inoltre contribuito al trasferimento dei compensi verso conti controllati dalla Corea del Nord.
Un rischio che supera la frode occupazionale
Il Dipartimento di Giustizia afferma che le aziende coinvolte operavano in settori tra cui sanita, comunicazioni, servizi cyber, commercio e manifattura. Un falso dipendente IT puo ricevere credenziali, accesso al codice sorgente, documentazione interna e autorizzazioni sui sistemi aziendali. La minaccia riguarda quindi sia il finanziamento illecito sia la possibilita di sottrarre dati, estorcere l'organizzazione o mantenere un accesso persistente.
La societa di sicurezza CrowdStrike identifica l'attivita con il nome Famous Chollima. Le autorita statunitensi collegano questi schemi alla generazione di entrate per programmi nordcoreani sottoposti a sanzioni. L'indagine rimane aperta e il Dipartimento di Giustizia ha invitato aziende e persone in possesso di informazioni a rivolgersi all'Internet Crime Complaint Center dell'FBI.
Gli indicatori per selezione e onboarding
Le verifiche non dovrebbero fermarsi al colloquio video o al controllo formale dei documenti. Segnali di rischio possono includere incoerenze tra residenza dichiarata e indirizzo di consegna, richieste di spedire il laptop a terzi, numeri di telefono o account riutilizzati, anomalie nei pagamenti e difficolta a partecipare a incontri in tempo reale.
Durante l'onboarding e utile verificare direttamente identita, domicilio e coordinate bancarie, limitare inizialmente i privilegi e controllare che il dispositivo venga ricevuto dalla persona assunta. I processi di selezione, sicurezza, risorse umane e amministrazione devono poter confrontare le informazioni raccolte, nel rispetto delle norme applicabili.
Controlli tecnici oltre la geolocalizzazione
Una laptop farm mostra i limiti dei controlli fondati esclusivamente sull'origine geografica della connessione. Le organizzazioni dovrebbero combinare attestazione del dispositivo, autenticazione resistente al phishing, accessi basati sul ruolo e analisi del comportamento. Strumenti di controllo remoto non autorizzati, sessioni in orari incompatibili, periferiche KVM inattese e variazioni improvvise nelle modalita di accesso richiedono una verifica.
Il principio operativo e ridurre la fiducia implicita concessa a un dispositivo aziendale. Anche quando il computer si trova nel Paese previsto, identita dell'utente, integrita della postazione e necessita di ogni autorizzazione devono essere verificate nel tempo. L'operazione in Texas conferma che la sicurezza del lavoro remoto dipende dall'integrazione tra controlli umani, amministrativi e tecnici.