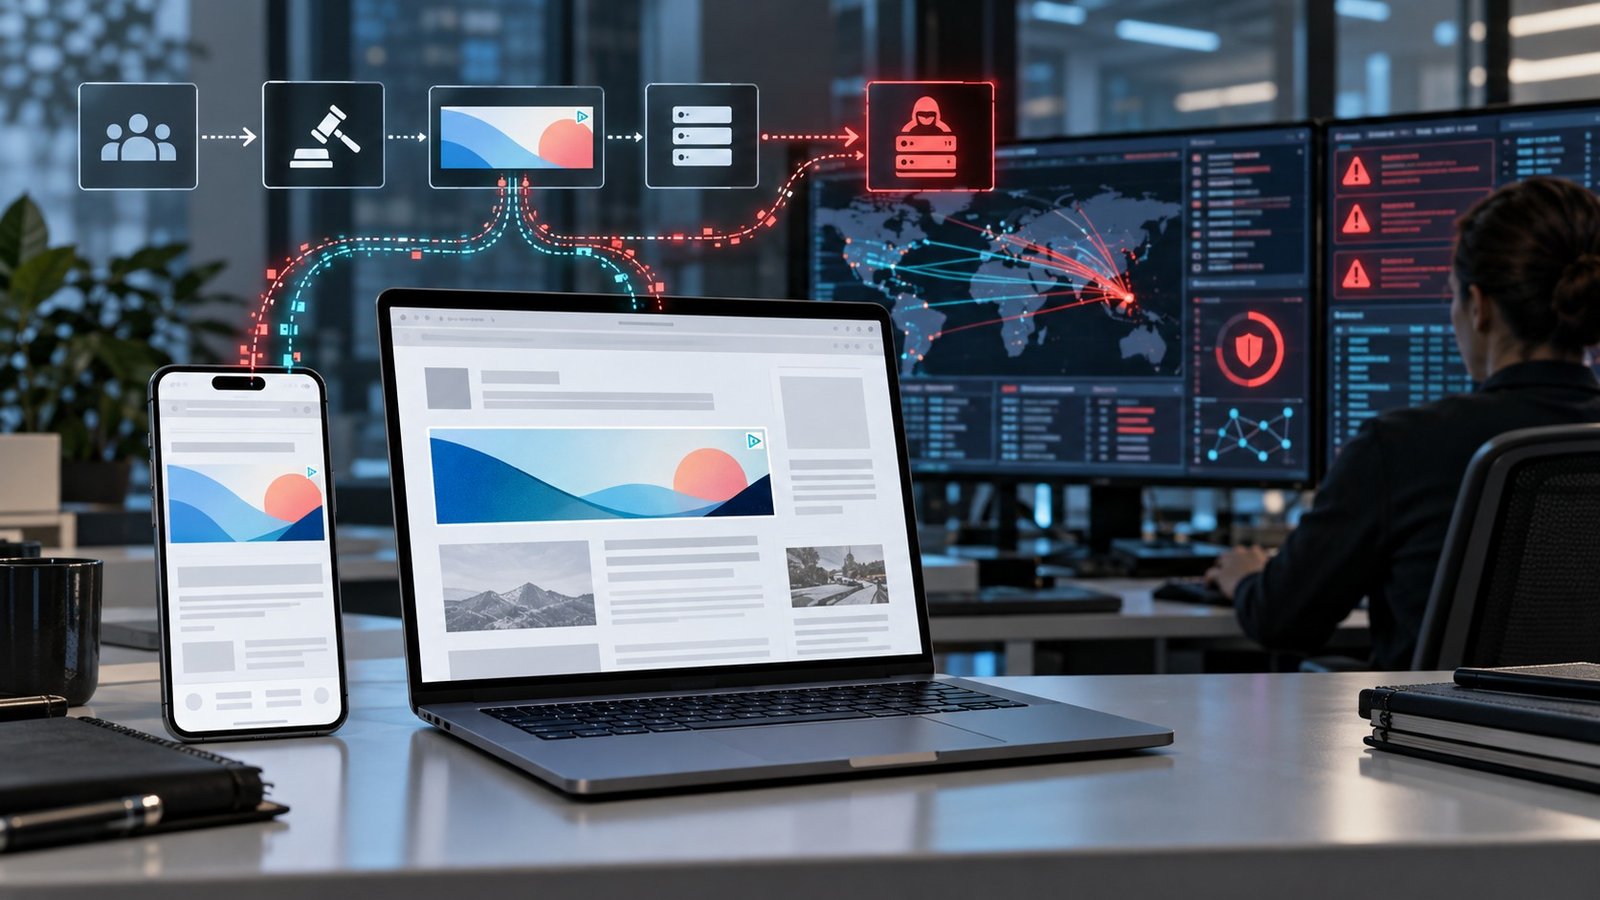
Una ricerca congiunta di Citizen Lab e Confiant descrive un'infrastruttura capace di usare la pubblicita digitale mirata come canale per profilare dispositivi e, in casi selezionati, distribuire spyware mercenario senza richiedere un clic della vittima. I ricercatori hanno chiamato questa tecnica AdFection e l'hanno collegata alla societa israeliana Discover-Tech.
Il rapporto attribuisce con elevata confidenza a questa infrastruttura il targeting e l'infezione di dispositivi appartenenti alla rete internazionale Al Jazeera tramite spyware di Candiru. Discover-Tech viene indicata come un collegamento tra l'ecosistema delle aste pubblicitarie e fornitori di strumenti di sorveglianza. Si tratta di conclusioni formulate dai ricercatori; non di una sentenza giudiziaria.
Dall'asta pubblicitaria al dispositivo
La pubblicita programmatica assegna gli spazi online attraverso aste automatizzate eseguite in frazioni di secondo. Per scegliere quale annuncio mostrare, il sistema condivide tra numerosi partecipanti dati tecnici e commerciali sul dispositivo e sul contesto di navigazione. Queste informazioni possono includere indirizzi di rete, identificatori pubblicitari, caratteristiche del browser, posizione approssimativa e interessi inferiti.
Secondo Citizen Lab e Confiant, l'infrastruttura osservata sfruttava questa visibilita per riconoscere e seguire i dispositivi di interesse. Quando un bersaglio riceveva una determinata impression pubblicitaria, il flusso poteva indirizzarlo silenziosamente verso server associati allo spyware. La vittima non doveva selezionare l'annuncio: il caricamento della pagina o dell'applicazione era sufficiente ad avviare la catena.
Le evidenze raccolte
Citizen Lab riferisce di aver identificato almeno 45 dispositivi di Al Jazeera presi di mira tra il 2024 e il 2025. L'analisi collega le infezioni a spyware di Candiru, societa israeliana oggi nota come Integrity Labs e inserita dal governo statunitense nella Entity List nel 2021.
I ricercatori hanno osservato annunci riconducibili all'infrastruttura su oltre 120 mila siti e 75 mila applicazioni. Questo dato descrive l'ampiezza potenziale della distribuzione pubblicitaria, ma non significa che ogni annuncio o ogni dispositivo raggiunto sia stato oggetto di infezione. La selezione dei bersagli sarebbe avvenuta all'interno di un flusso molto piu ampio di impression ordinarie.
Perche il modello zero-click cambia il rischio
Le campagne tradizionali di malvertising cercano spesso di convincere l'utente ad aprire un collegamento o installare un'applicazione. AdFection, secondo il rapporto, combina invece il targeting pubblicitario con exploit zero-click: il comportamento prudente della vittima non basta a interrompere la catena, perche il codice viene attivato durante il caricamento dell'annuncio.
La tecnica consente inoltre di nascondere un'operazione mirata nel traffico ordinario delle piattaforme pubblicitarie. Domini, script e richieste di rete possono cambiare rapidamente e transitare attraverso intermediari legittimi, rendendo piu difficile separare la telemetria commerciale dall'attivita ostile.
Le misure per editori e organizzazioni
Editori, sviluppatori di app e piattaforme pubblicitarie dovrebbero controllare con maggiore attenzione gli inserzionisti, limitare le catene di reindirizzamento e conservare log utili a ricostruire le aste. Sono importanti anche procedure rapide per sospendere account e infrastrutture quando emergono indicatori di sorveglianza o distribuzione di exploit.
Le organizzazioni ad alto rischio possono ridurre l'esposizione con aggiornamenti tempestivi, isolamento dei browser, filtri DNS e di rete, telemetria sugli endpoint e limitazioni della pubblicita di terze parti sui dispositivi sensibili. Per giornalisti, dissidenti e personale istituzionale, la protezione richiede inoltre canali di segnalazione e analisi forense specializzata: in un attacco zero-click, l'assenza di interazione non equivale all'assenza di compromissione.