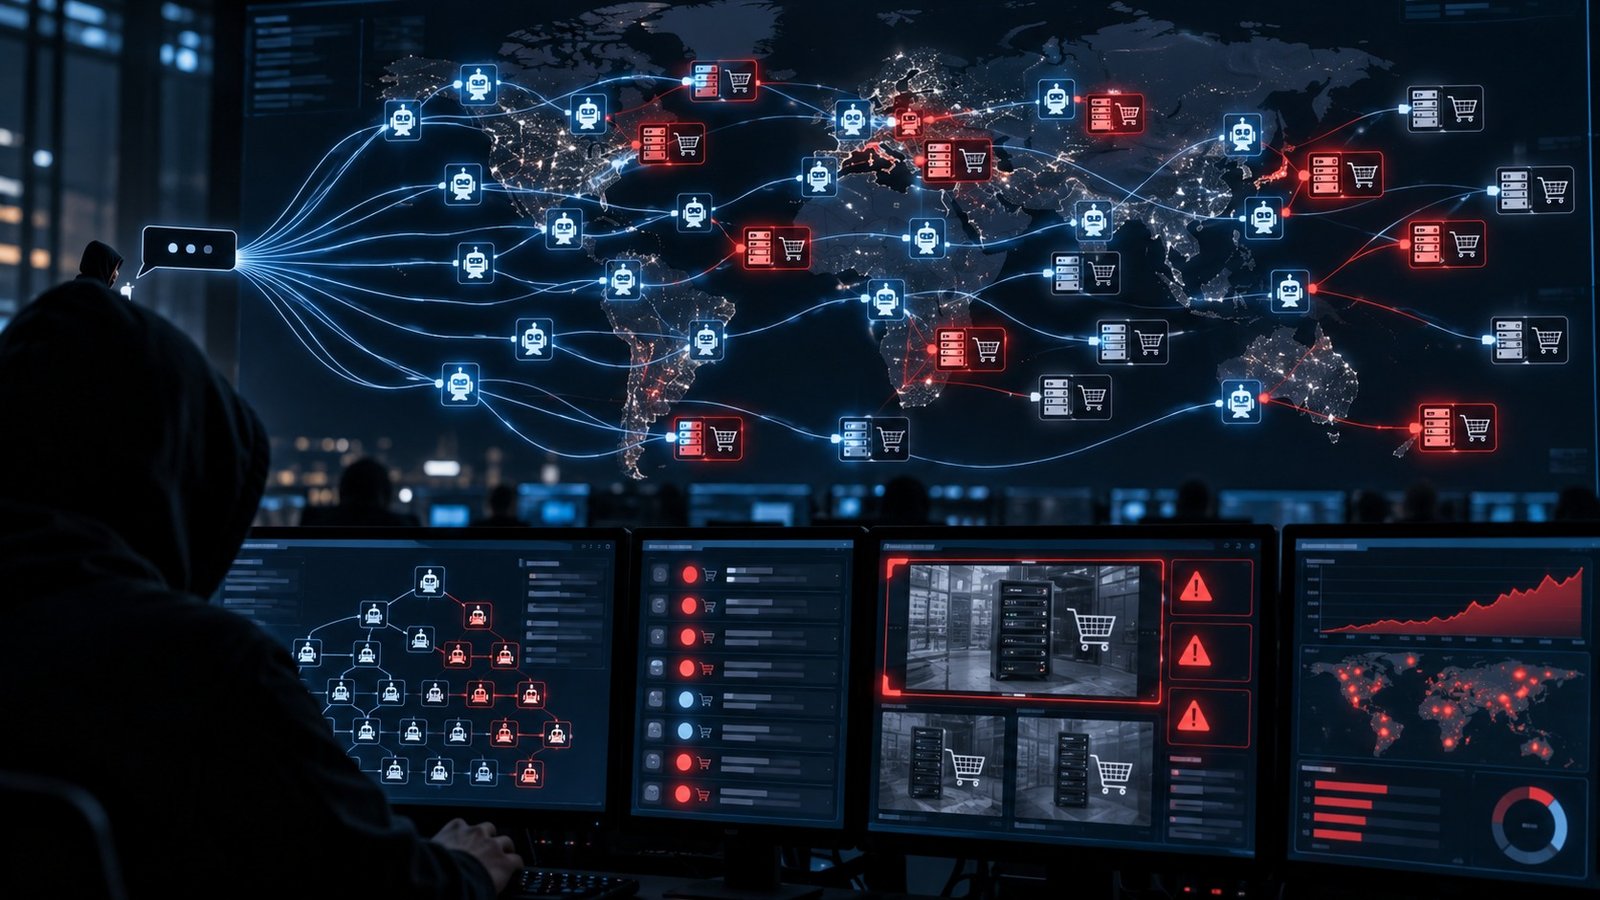
Un operatore di lingua cinese avrebbe utilizzato Cairn, una piattaforma open source per agenti di intelligenza artificiale, per automatizzare una campagna di compromissione su larga scala. Secondo una ricerca di NorForge ripresa da Reuters e da testate tecnologiche internazionali, l'attività avrebbe interessato oltre 1.200 siti e portato ad accessi non autorizzati su più di 100 infrastrutture web aziendali.
Una campagna osservata attraverso istanze esposte
I ricercatori hanno ricostruito l'operazione dopo aver individuato pannelli Cairn accessibili da Internet. La visibilità sulle istanze avrebbe permesso di osservare il modo in cui l'operatore impartiva comandi molto brevi, lasciando agli agenti AI il compito di suddividere gli obiettivi, eseguire ricognizione, cercare vulnerabilità e tentare l'accesso.
La campagna, indicata come attiva almeno dal 25 settembre, avrebbe preso di mira siti negli Stati Uniti, in Canada, Australia e Giappone. Tra le organizzazioni citate figurano Deere, SharkNinja e Cummins. Le evidenze disponibili riguardano soprattutto siti web, portali di assistenza e servizi di commercio elettronico: non dimostrano, in tutti i casi, una compromissione delle reti aziendali centrali. SharkNinja ha riferito che l'impatto era circoscritto a un sito di supporto ai prodotti.
Automazione, costi ridotti e controllo umano
Il caso mostra come gli agenti AI possano ridurre il lavoro manuale necessario per condurre attività offensive ripetitive. Le stime riportate attribuiscono all'operatore una spesa complessiva di circa 5.000 dollari in token, pari in media a circa 50 dollari per compromissione riuscita. Il dato non elimina il ruolo umano: la scelta degli obiettivi, la supervisione e le decisioni successive all'accesso restano attribuite all'operatore.
NorForge avrebbe osservato anche l'installazione di almeno una web shell e, in alcune attività monitorate, tentativi di sottrazione di dati di pagamento. Questi elementi non vanno però estesi automaticamente a tutte le organizzazioni coinvolte, perché modalità e conseguenze possono variare da un bersaglio all'altro.
Le implicazioni per la difesa
Per le imprese, la vicenda rafforza l'importanza di inventariare i servizi esposti, applicare rapidamente gli aggiornamenti e monitorare comportamenti anomali su portali web e applicazioni periferiche. Sistemi di rilevamento basati soltanto sul volume delle richieste possono risultare insufficienti quando più agenti distribuiscono le attività e modificano autonomamente le proprie azioni.
Il caso evidenzia inoltre un rischio operativo per chi adotta piattaforme agentiche: pannelli di controllo, log e interfacce amministrative non devono essere pubblicamente accessibili. Segmentazione, autenticazione forte, registrazione centralizzata degli eventi e limiti alle autorizzazioni degli agenti sono misure essenziali sia per impedire abusi sia per contenere gli effetti di configurazioni errate.