Report CRIF: Iran terzo al mondo per email violate, allarme geopolitico e AI
In aumento in furti di dati online e gli alert sul dark web, ma soprattutto sale l'esposizione degli indirizzi email compromessi in un contesto geopol...
Leggi tutto →342 articoli in questa categoria

In aumento in furti di dati online e gli alert sul dark web, ma soprattutto sale l'esposizione degli indirizzi email compromessi in un contesto geopol...
Leggi tutto →
EDPB ed EDPS hanno adottato un parere congiunto sulla proposta della Commissione UE di una legge in materia di biotecnologie. L’intento è rafforzare i...
Leggi tutto →
L’Autorità garante per la protezione dei dati ha comminato una sanzione di oltre 17 milioni di euro all'istitutodi credito Intesa Sanpaolo per aver pr...
Leggi tutto →
Il Garante privacy rende noto di avere inflitto una sanzione da 2milioni di euro ad Acea Energia per gravi violazioni privacy, emerse dal trattamento ...
Leggi tutto →
La guida ufficiale all’applicazione del Cyber Resilience Act, appena pubblicata dalla Commissione UE, è un documento importante rivolto a produttori d...
Leggi tutto →
Adottare una metodologia strutturata di classificazione degli asset consente di tradurre il valore business in controlli proporzionati, superando l'im...
Leggi tutto →
La FDA ha pubblicato a febbraio una guidance rafforzata sulla cyber security dei dispositivi medici che introduce obblighi stringenti per i produttori...
Leggi tutto →
Investigatori USA hanno rilevato movimenti sospetti su una rete dell'FBI dedicata alla gestione di metadati di intercettazioni e strumenti investigati...
Leggi tutto →
L'era dell'intelligenza artificiale generativa richiede una nuova astrazione difensiva. I vettori di attacco semantici, come la prompt injection e il ...
Leggi tutto →
L'adozione di un approccio di Privileged Access Management (PAM) moderno e adattivo non è più un'opzione, ma un imperativo strategico per garantire la...
Leggi tutto →
Complice la diffusione di OpenClaw, ritorna attuale il tema della sicurezza degli agenti AI che, prima di essere questione tecnica, è materia prettame...
Leggi tutto →
Google ha rilasciato l’Android Security Bulletin di marzo 2026, il più corposo dell’anno: 129 vulnerabilità corrette di cui una, la CVE-2026-21385 nel...
Leggi tutto →
La vulnerabilità Clawjacked scoperta nel gateway WebSocket di OpenClaw rivela un vettore d'attacco silenzioso e ad alto impatto: una pagina web malevo...
Leggi tutto →
Normative come NIS2 e DORA spingono in questa direzione: non basta più “avere un contratto e un questionario”, ma dimostrare che i rischi legati a ter...
Leggi tutto →
Un attacco hacker, condotto a fine 2025 ai danni di una società di software per la gestione degli studi medici, ha compromesso un database contenente ...
Leggi tutto →
Il servizio di Marco Camisani Calzolari ha aiutato migliaia di persone prima di subire una temporanea sospensione a causa di attacchi informatici L'ar...
Leggi tutto →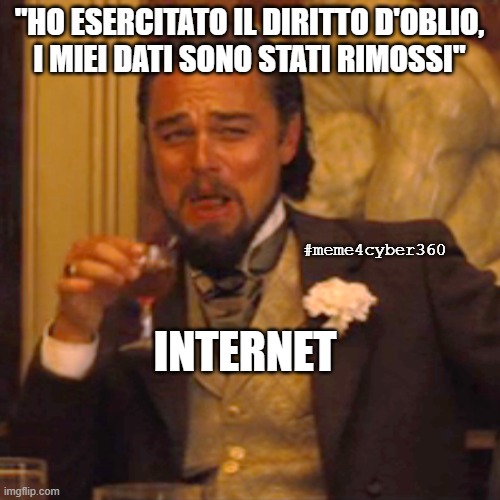
Nel report dell'EDPB sul diritto alla cancellazione viene svolta una ricognizione del diritto all'oblio e della sua effettiva attuazione, ma probabilm...
Leggi tutto →
Il GDPR, nel suo significato più profondo, è un’infrastruttura di governo che orienta linguaggio, responsabilità e scelte strategiche. Ecco esempi con...
Leggi tutto →
Il testo normativo del DL Sicurezza non introduce novità cyber, ma interviene sul perimetro di utilizzo di strumenti tecnologici e informatici da part...
Leggi tutto →
L'IA cinese pone il Vecchio Continente di fronte a una scelta strategica: chiudersi per timore della dipendenza tecnologica da Pechino o sfruttare que...
Leggi tutto →