Crittografia e transizione post-quantum: cosa cambia con le nuove linee guida ACN
L’aggiornamento delle Linee guida ACN sulle funzioni crittografiche segna un passo importante verso la transizione post-quantum. Tra nuove indicazioni...
Leggi tutto →68 articoli in questa categoria
L’aggiornamento delle Linee guida ACN sulle funzioni crittografiche segna un passo importante verso la transizione post-quantum. Tra nuove indicazioni...
Leggi tutto →
Google rilascia il bollettino di sicurezza Android per il mese di giugno 2026 con patch per 124 vulnerabilità, tra cui la zero-day CVE-2025-48595 già ...
Leggi tutto →
Il mercato indiano rappresenta oggi una delle frontiere più complesse per la connettività aziendale, a causa delle stringenti normative sulla conserva...
Leggi tutto →
Due atti normativi sono destinati a incidere profondamente sulla postura di sicurezza delle organizzazioni: la Direttiva NIS2 e il Cyber Resilience Ac...
Leggi tutto →
L'analisi dei piani tariffari di NordVPN evidenzia una precisa strategia di posizionamento economico che azzera la distribuzione volatile dei classici...
Leggi tutto →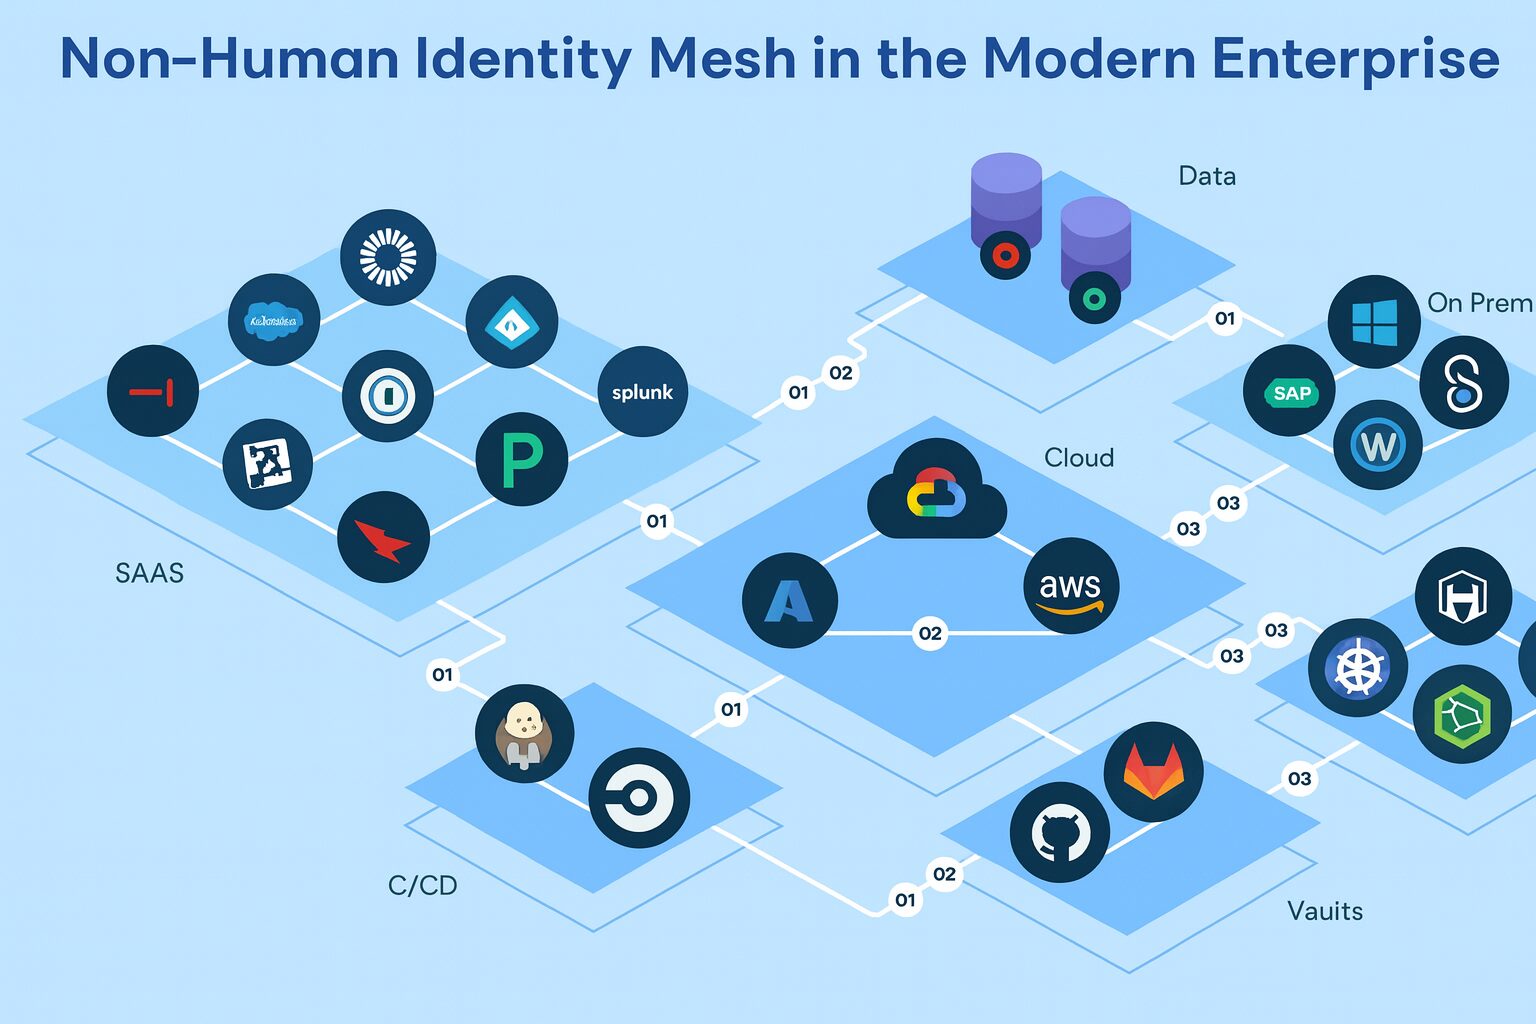
API, account di servizio, credenziali IoT, sono elementi critici perché consentono ad applicazioni e servizi di comunicare tra loro senza intervento u...
Leggi tutto →
L'analisi dei costi operativi e dei protocolli post-quantistici evidenzia la necessità di un'efficace segmentazione della LAN per azzerare l'overhead ...
Leggi tutto →
Surfshark ha attivato una campagna promozionale che prevede una riduzione tariffaria fino all'80% sui piani a lungo termine. L'offerta si caratterizza...
Leggi tutto →
L'analisi comparativa dei modelli di pricing e delle infrastrutture hardware dei principali provider di cybersecurity. Dai server TrustedServer in sol...
Leggi tutto →
A differenza del ransomware, che si annuncia con una nota di riscatto, la Data Manipulation può restare invisibile per settimane o mesi. Ecco perché è...
Leggi tutto →
L'analisi dei dati Clusit 2026 evidenzia un aumento dell'efficacia degli attacchi cyber grazie all'intelligenza artificiale, con una forte esposizione...
Leggi tutto →
Una roadmap efficace di supply chain security dovrebbe prevedere almeno l’identificazione dei fornitori critici, la valutazione continua del rischio, ...
Leggi tutto →
Dalla convenienza dei piani prepagati di Saily e Airalo alla resilienza delle soluzioni illimitate di Holafly e GigSky: ecco come scegliere il profilo...
Leggi tutto →
Dal tramonto delle Instruction Set Architectures (ISA) come “patti impliciti”, assistiamo alla nascita di contratti formali di leakage. Ecco perché la...
Leggi tutto →
Il Cyber Resilience Act impone requisiti di cyber security obbligatori per i prodotti digitali. Con l'introduzione della marcatura CE per il software,...
Leggi tutto →
La vulnerabilità a livello hardware riguarda i chip Qualcomm Snapdragon e risiede nel BootROM, il firmware integrato a livello hardware, laddove il di...
Leggi tutto →
Annunciati i primi strumenti AI in grado di individuare vulnerabilità su larga scala. Aspettiamoci un aumento significativo del numero di aggiornament...
Leggi tutto →
Il mercato delle interfacce cervello-computer (BCI) si condensa di concorrenti e si addensa di nubi. Uscite dai laboratori, queste interfacce si stann...
Leggi tutto →
Un documento pubblicato da OpenAI fuga ogni eventuale dubbio residuo: il rischio prompt injection è un problema strutturale dei LLM e non un bug. Ci s...
Leggi tutto →
Lo smantellamento delle botnet Aisuru, KimWolf, JackSkid e Mossad, con i loro tre milioni di dispositivi infetti, è una vittoria delle forze dell’ordi...
Leggi tutto →