Midnight Mimosa, il malware preinstallato nel firmware degli smartphone Android
È stato ribattezzato Midnight Mimosa il malware per Android che, a differenza delle comuni infezioni che richiedono il download o l’installazione di u...
Leggi tutto →16 articoli in questa categoria
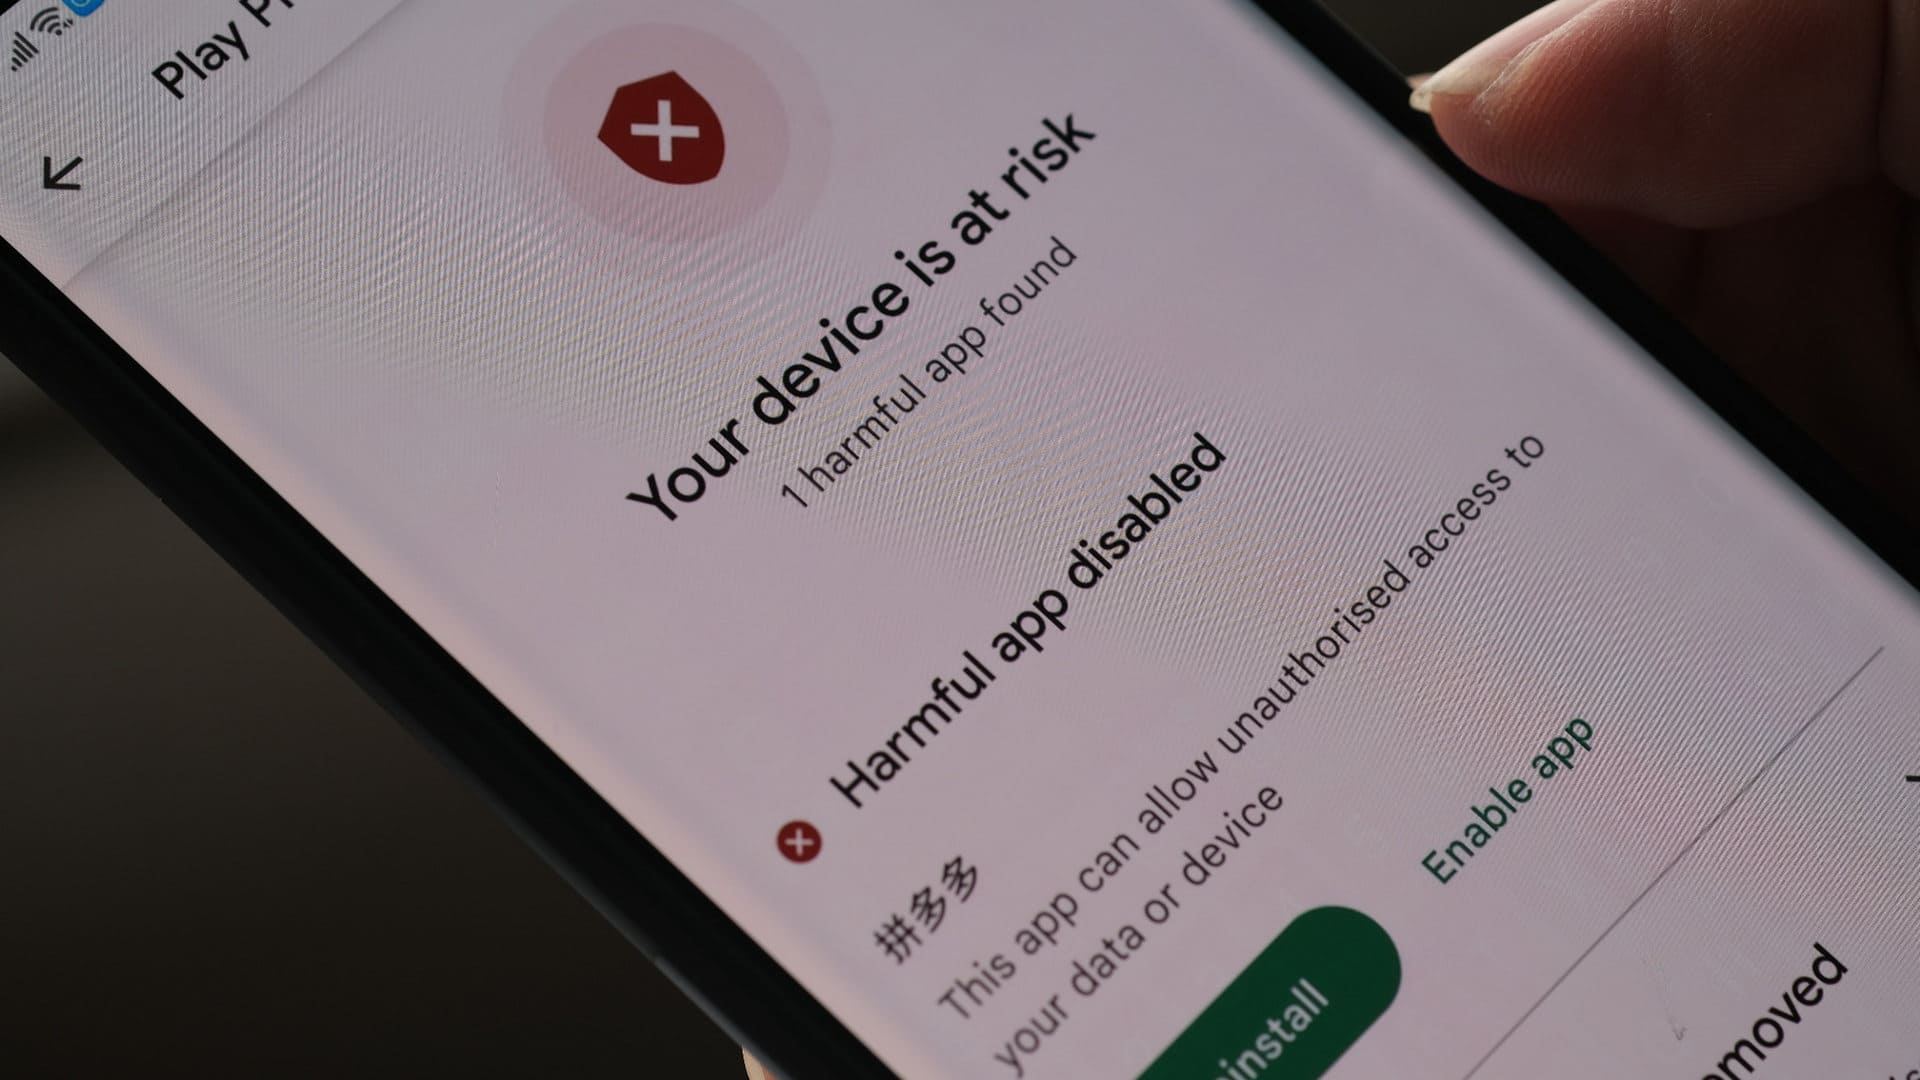
È stato ribattezzato Midnight Mimosa il malware per Android che, a differenza delle comuni infezioni che richiedono il download o l’installazione di u...
Leggi tutto →
ThreatFabric ricostruisce Manic, ibrido tra banking malware e spyware che dà priorità all'Ucraina tra 169 app monitorate: intercetta PIN senza overlay...
Leggi tutto →
Positive Technologies (PT ESC) scopre DragonDoll, uno spyware Android distribuito come falso aggiornamento Chrome che abusa dell'AccessibilityService ...
Leggi tutto →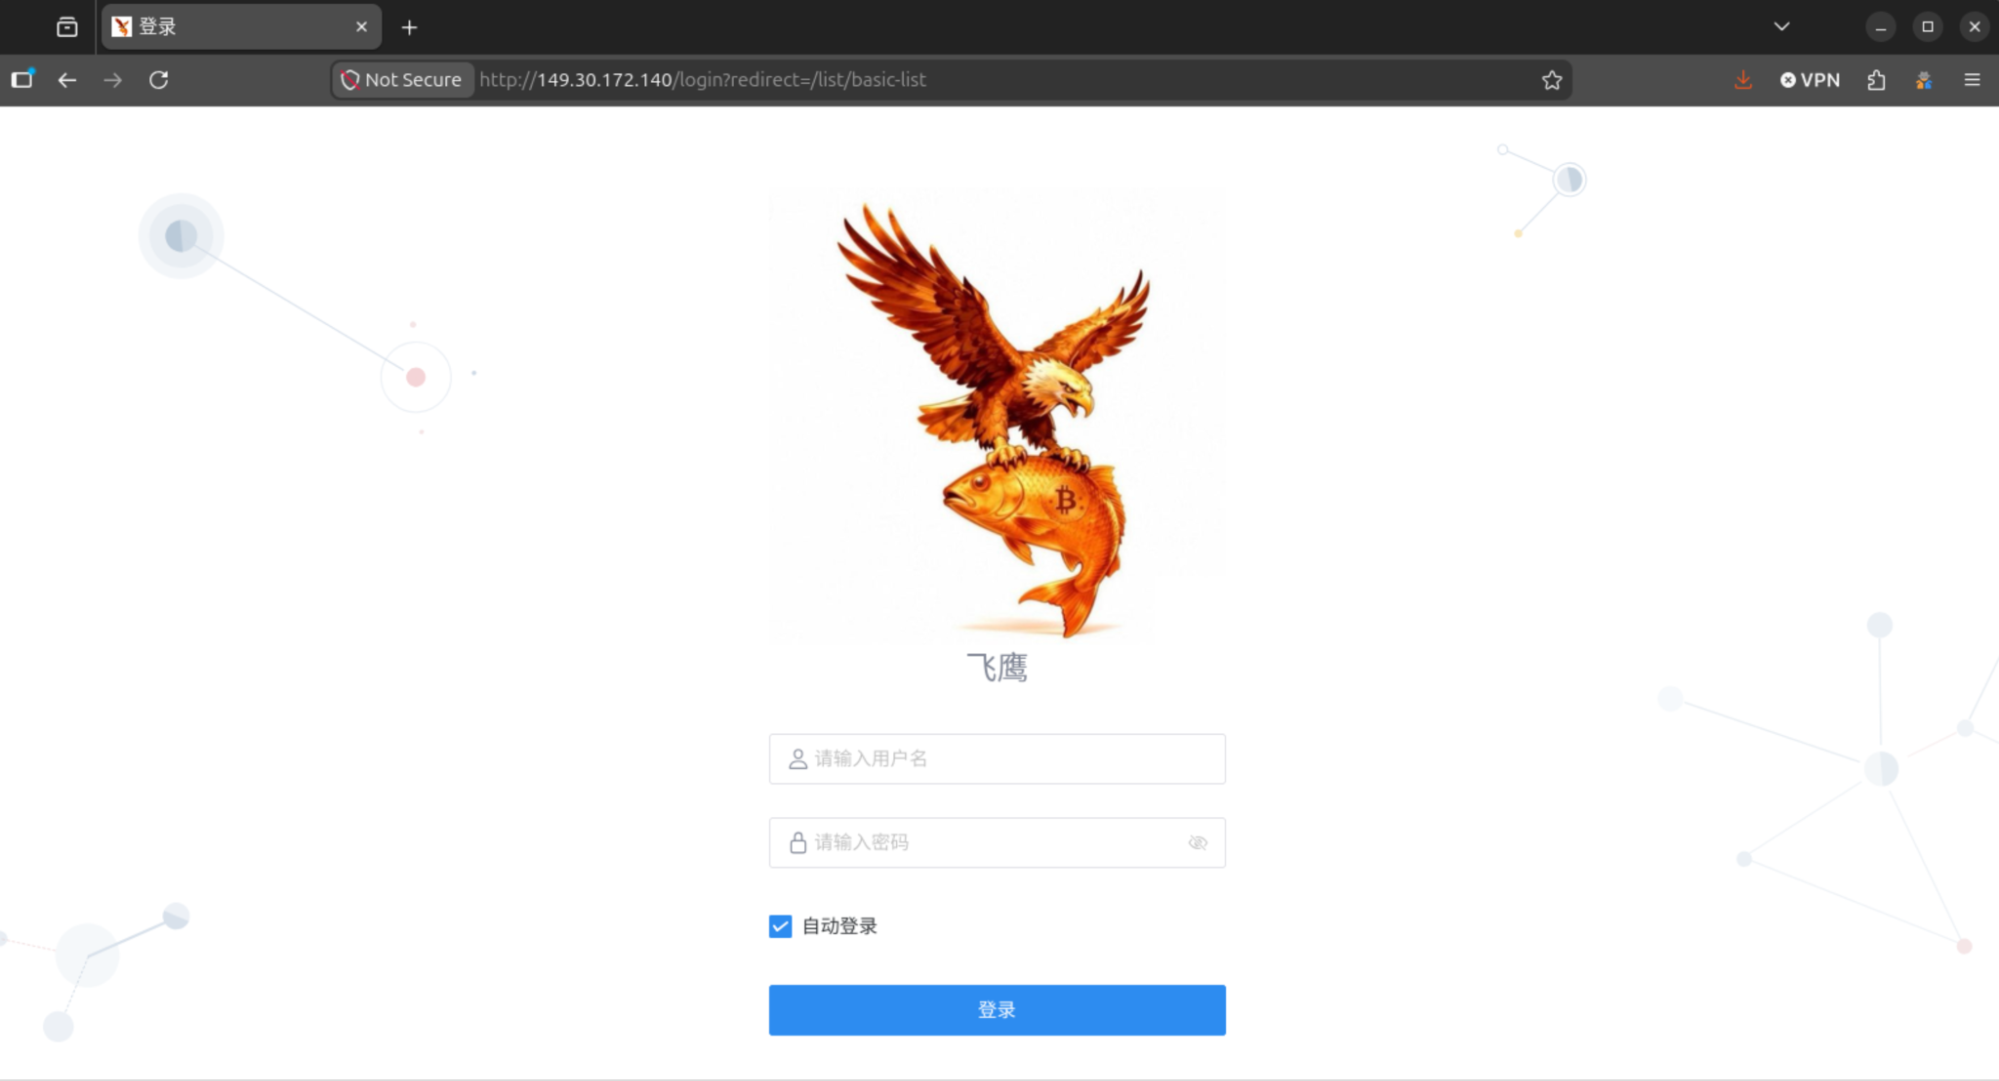
Il codice sorgente del framework spyware Flying Eagle, dietro una finta app della polizia cinese, è trapelato su Telegram. Hunt.io mappa 170 server at...
Leggi tutto →
Dopo aver operato per mesi in Cina e in Asia, il gruppo di cyber criminali ha allargato il suo raggio d’azione. La tecnica prende di mira Android e pe...
Leggi tutto →
Si chiama Rokarolla la nuova famiglia di malware Android che si distingue per le sue avanzate capacità di compromissione e controllo remoto dei dispos...
Leggi tutto →
I dati di Kaspersky relativi al primo quadrimestre del 2026 rivelano un aumento a tripla cifra degli attacchi NFC, tra l’altro sempre più sofisticati....
Leggi tutto →
BTMOB non introduce nuove tecniche, ma a preoccupare è il modello di business che ci sta dietro. La parte più critica del malware-as-a-service con un ...
Leggi tutto →
Google rilascia il bollettino di sicurezza Android per il mese di giugno 2026 con patch per 124 vulnerabilità, tra cui la zero-day CVE-2025-48595 già ...
Leggi tutto →
La messaggistica RCS con E2EE è in fase di implementazione per iOS 26.5 presso gli operatori compatibili e per gli utenti Android che utilizzano Googl...
Leggi tutto →
Morpheus è uno spyware che si presenta come un’applicazione innocua ma, una volta installato, consente un controllo completo del dispositivo. Nuovo el...
Leggi tutto →
Sono stati identificati come RecruitRAT, SaferRat, Astrinox e Massiv i quattro malware usati in altrettante campagne di trojan bancari per Android che...
Leggi tutto →
È stata ribattezzata Operation NoVoice la campagna malevola per la distruzione di malware Android che prende di mira smartphone non aggiornati sfrutta...
Leggi tutto →
Un Remote Access Trojan venduto a 300 dollari al mese, capace di aggirare le protezioni delle versioni di Android dalla 8 alla16 e prendere il control...
Leggi tutto →
PromptSpy è la prima minaccia Android a integrare l’AI generativa nel proprio flusso di attacco, impiegando direttamente il modello durante l’esecuzio...
Leggi tutto →
Era solo questione di tempo. Dopo le rivelazioni di agosto su una sofisticata catena di exploit zero-click che sfruttava vulnerabilità nella elaborazi...
Leggi tutto →