Sicurezza dei dati, il rischio dei vecchi privilegi quando cambiano le mansioni
Un cambio di mansione può lasciare attivi privilegi informatici non più necessari, esponendo i dati aziendali ad accessi impropri. Dal principio del m...
Leggi tutto →Violazioni di dati e data breach
168 articoli in questa categoria
Un cambio di mansione può lasciare attivi privilegi informatici non più necessari, esponendo i dati aziendali ad accessi impropri. Dal principio del m...
Leggi tutto →
Un SMS invisibile può mandare in crash il servizio telefonico di alcuni smartphone Android, interrompendo anche le chiamate di emergenza. La vulnerabi...
Leggi tutto →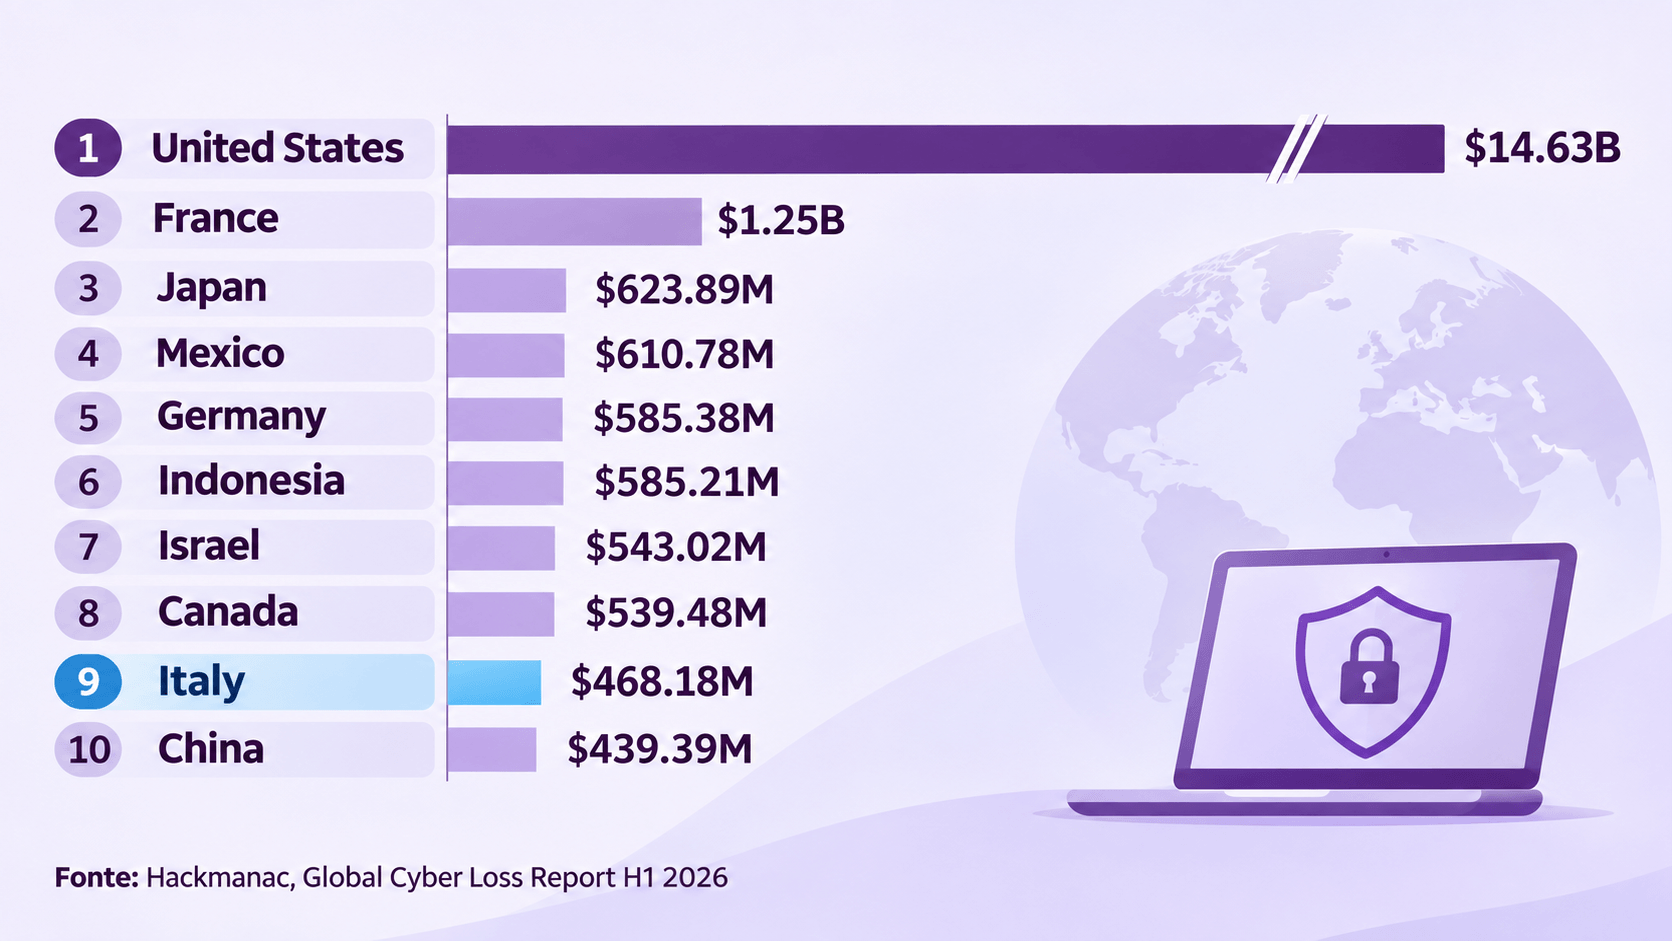
Nel primo semestre 2026 Hackmanac stima in 468,18 milioni di dollari le perdite economiche legate a 407 incidenti informatici osservati in Italia: il ...
Leggi tutto →
Lo dice Csirt: in Italia 285.149 servizi PHP risultano potenzialmente vulnerabili a PHP2Shell: sono l'81,9% di quelli con versione identificabile, non...
Leggi tutto →
Quarantunomila identità, oltre cinquantacinquemila gruppi di accesso e un’infrastruttura digitale che racconta molto più di quanto dovrebbe. Il leak d...
Leggi tutto →
Le simulazioni di phishing riducono gli errori, ma non garantiscono comportamenti sicuri davanti ad attacchi reali. Per rafforzare la resilienza azien...
Leggi tutto →
Come prevenire la fuga di dati sensibili attraverso ChatGPT, Copilot e altri strumenti di intelligenza artificiale generativa: architetture DLP, contr...
Leggi tutto →
Un'istruzione di meno di 100 caratteri e un budget di 5.000 dollari sono bastati a uno sciame di agenti IA per violare oltre 100 aziende e-commerce in...
Leggi tutto →
Sette istituti finanziari sudcoreani, tra cui Shinhan, Kookmin e Hana Bank, hanno subito intrusioni che gli inquirenti collegano a ARTEX, un tool open...
Leggi tutto →
Il Garante sanziona per 7 milioni di euro la società che per anni ha alimentato una banca dati clinica con i dati di un milione di pazienti, ritenendo...
Leggi tutto →
L'arresto ad Amsterdam di un presunto leader di ShinyHunters, pochi giorni prima della rivendicazione dell'attacco ai sistemi dell'FBI, rivela sul suo...
Leggi tutto →
Dare la colpa all’utente è semplice, ma raramente impedisce al prossimo incidente di accadere. Se un errore umano è prevedibile e ripetibile, la Root ...
Leggi tutto →
Un attacco ai sistemi wallet di Bitget frutta agli aggressori 387,5 milioni di dollari in criptovalute. Le indagini di Mandiant e SlowMist puntano al ...
Leggi tutto →
Il collettivo ShinyHunters afferma di aver violato un server Oracle PeopleSoft e un ambiente AWS GovCloud dell'FBI, sottraendo dati personali su agent...
Leggi tutto →
Data breach, tracking pixel, geomarketing, neuromarketing e dynamic pricing entrano tra le priorità ispettive del Garante. Per le imprese la sfida è d...
Leggi tutto →
Gli interventi normativi ridisegnano il perimetro della responsabilità delle imprese. Ecco cosa succede se un sistema di IA ad alto rischio causa un d...
Leggi tutto →
Per mesi un account PEC governativo italiano è stato usato per impersonare la Polizia Postale e ottenere da Revolut dati su 680 clienti selezionati tr...
Leggi tutto →
Le fasi di enrollment, recovery e sessione dipendono da controlli di natura diversa e proprio su queste si sta concentrando l'attenzione degli attacca...
Leggi tutto →
Il caso Revolut porta dentro le infrastrutture istituzionali italiane: una PEC riconducibile alla Prefettura di Reggio Calabria sarebbe stata comprome...
Leggi tutto →
La nota pubblicata il 14 settembre dall’Autorità Garante spagnola offre lo spunto per verificare se fra l’accesso a un sistema e l’intervento della di...
Leggi tutto →