Sistemi OT: la fiducia diventa un accesso agli impianti aziendali
Il report NAIS Q3 2026 analizza l’abuso di credenziali, fornitori e sistemi OT e rileva 107 rivendicazioni ransomware contro organizzazioni italiane. ...
Leggi tutto →396 articoli in questa categoria
Il report NAIS Q3 2026 analizza l’abuso di credenziali, fornitori e sistemi OT e rileva 107 rivendicazioni ransomware contro organizzazioni italiane. ...
Leggi tutto →
Dal 6 novembre 2026 entra in vigore il decreto legislativo 191/2026, che adegua la normativa italiana al quadro europeo di certificazione dei servizi ...
Leggi tutto →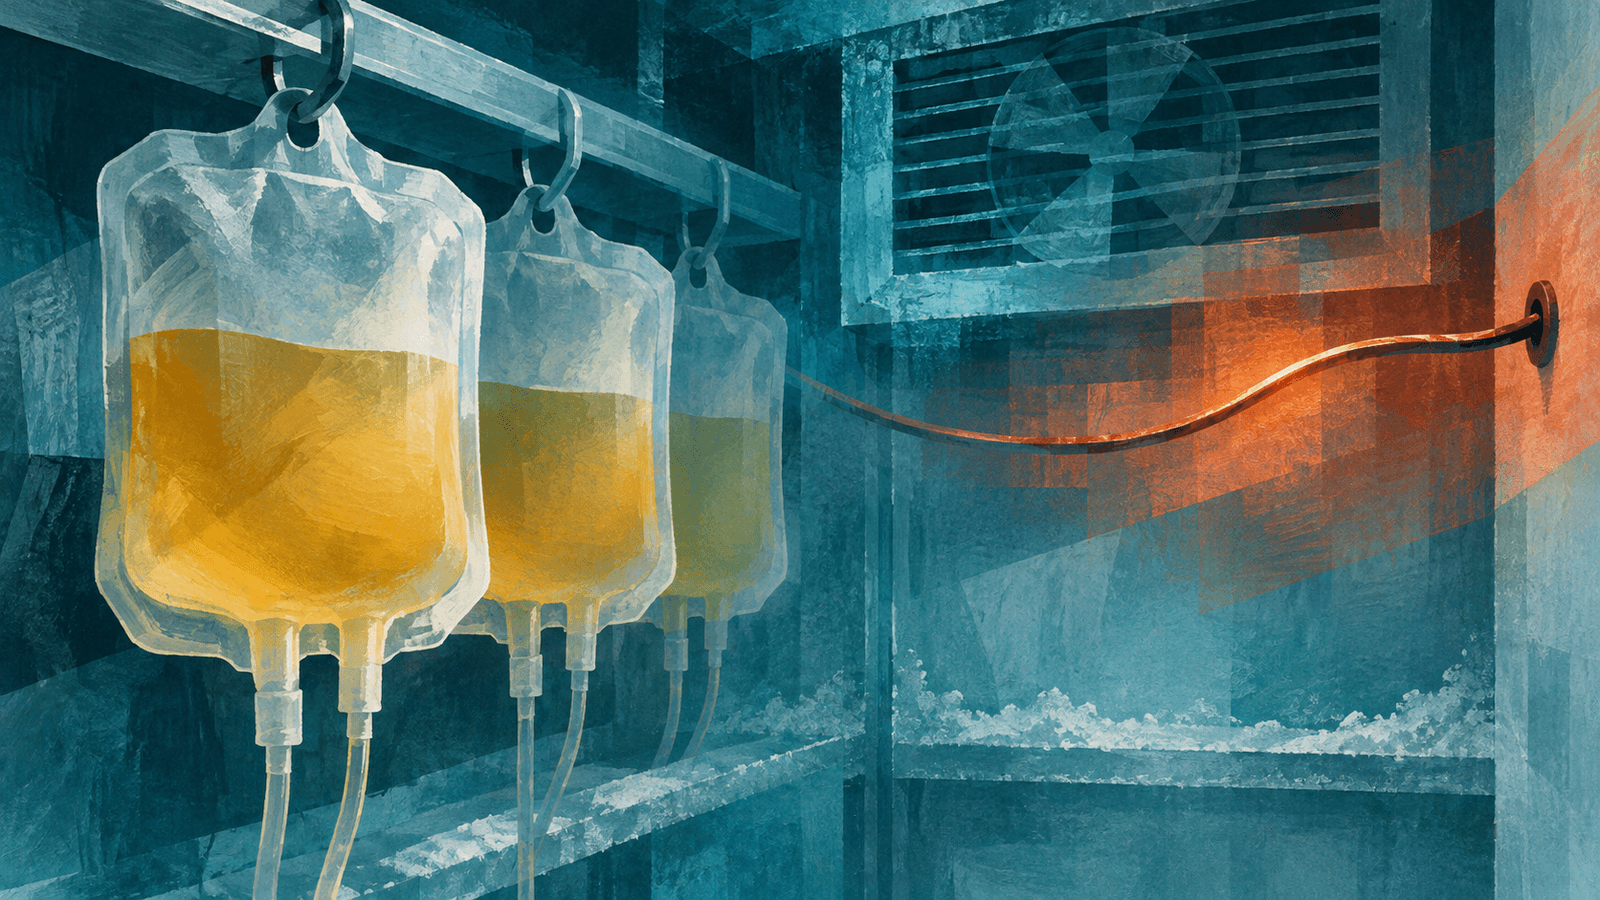
Un cyber attacco ha alterato i comandi dei frigoriferi in tre siti dell’Établissement Français du Sang. Gli allarmi hanno permesso di salvare il plasm...
Leggi tutto →
Un cambio di mansione può lasciare attivi privilegi informatici non più necessari, esponendo i dati aziendali ad accessi impropri. Dal principio del m...
Leggi tutto →
Dai frigoriferi violati alle centrali elettriche, ormai sappiamo che un cyberattacco può causare danni fisici, blackout e, in scenari estremi, inciden...
Leggi tutto →
Il rapporto tra le minacce e i controlli rappresenta il cuore pulsante della sicurezza delle informazioni. Ecco perché gli standard internazionali non...
Leggi tutto →
Come individuare, isolare e mettere in sicurezza le tecnologie non più aggiornabili, fino alla dismissione pianificata L'articolo Legacy IT: mitigare ...
Leggi tutto →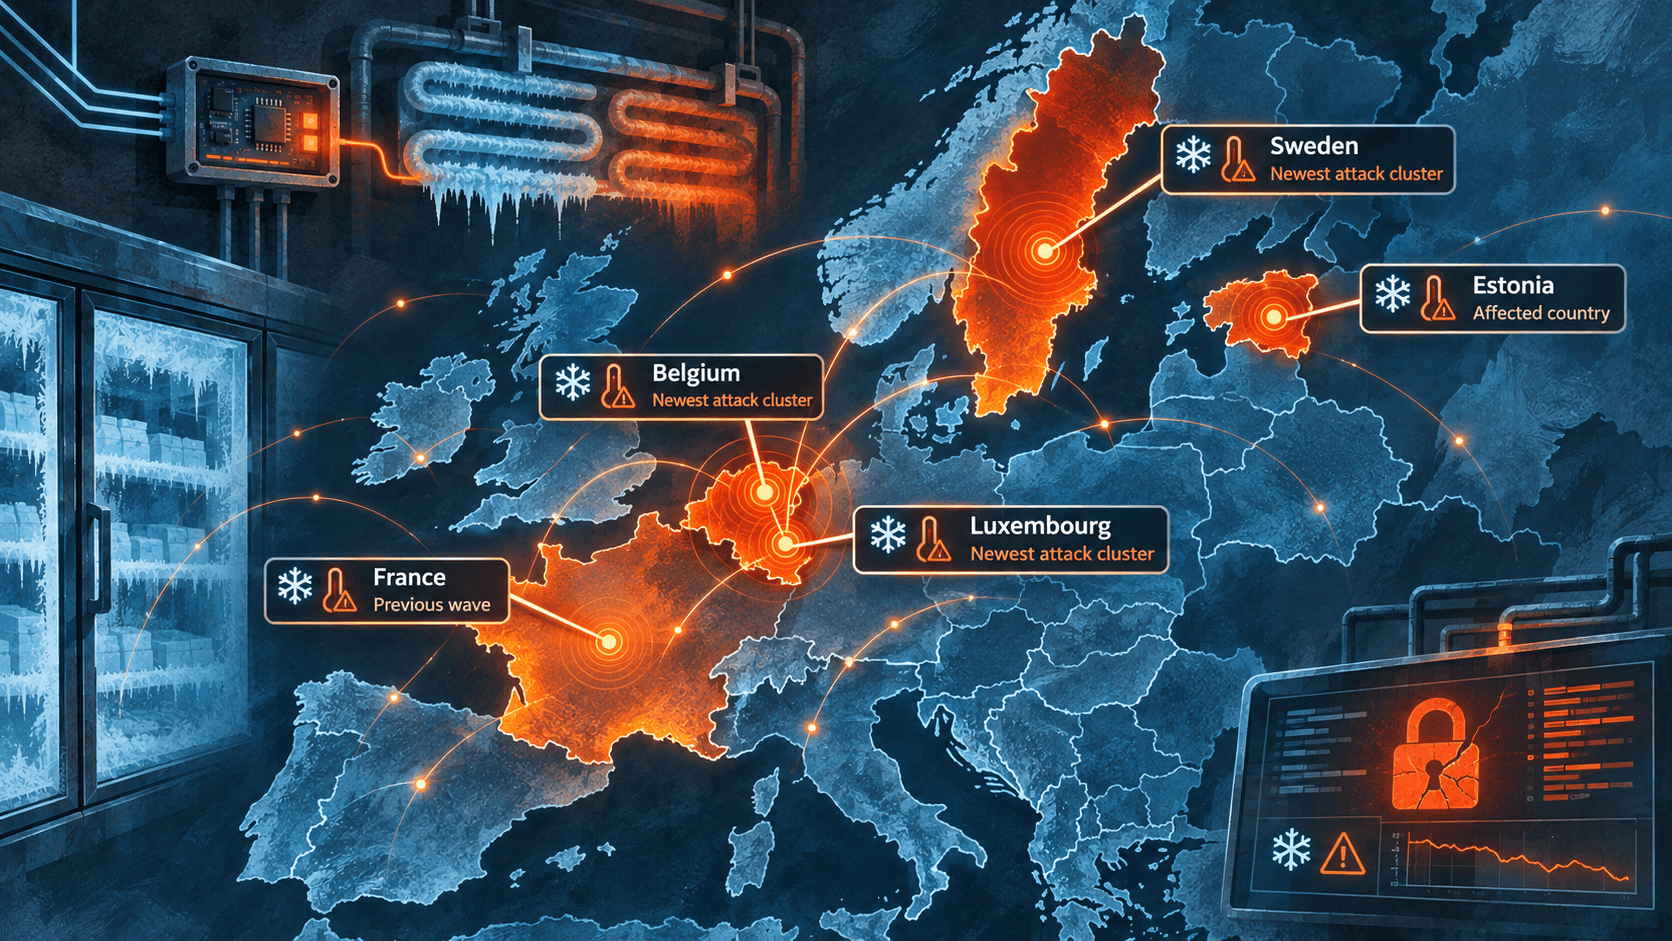
Il 2 novembre 2026 incidenti e manomissioni ai frigoriferi hanno colpito supermercati in Belgio, Lussemburgo, Svezia ed Estonia, dopo gli attacchi fra...
Leggi tutto →
Il gruppo ransomware Panzer rivendica un attacco a PQE Group e la sottrazione di 200 GB di backup cifrati, senza conferme dell'azienda. La vicenda acc...
Leggi tutto →
A dieci anni dalla sua adozione, il GDPR è stato profondamente trasformato dall'azione delle autorità di controllo e della magistratura. Tra nuove com...
Leggi tutto →
Il NIST ha pubblicato il 27 ottobre 2026 la guida definitiva alla migrazione verso la crittografia post-quantistica. RSA ed ECDSA saranno deprecati do...
Leggi tutto →
Il 29 ottobre scade il termine di sei mesi concesso dal Garante privacy per adeguare i trattamenti basati sui tracking pixel nelle comunicazioni e-mai...
Leggi tutto →
Ogni minuto di fermo ha un prezzo: come misurarlo, contrattualizzarlo e ridurlo prima che presenti il conto L'articolo SLA e Downtime: calcolare i cos...
Leggi tutto →
Le vulnerabilità PHP2Shell non colpiscono direttamente Android e iOS, ma possono esporre dati e servizi delle app mobili attraverso backend PHP vulner...
Leggi tutto →
Come trasformare i dati sulle minacce in decisioni operative per aggiornare le difese, ridurre i rischi e colpire gli attaccanti prima che agiscano L'...
Leggi tutto →
Secondo una ricerca di Zscaler, il ransomware è sempre più un problema di accesso alle risorse aziendali. Ecco perché i gruppi ransomware riescono a o...
Leggi tutto →
Come contenere ransomware e spostamento laterale isolando i dispositivi compromessi e riducendo la superficie d'attacco L'articolo Endpoint isolation ...
Leggi tutto →
Negli Stati Uniti alcuni agenti AI di terze parti accedono ai conti con le credenziali fornite dai clienti. Le banche ne limitano l’uso temendo danni ...
Leggi tutto →
Come rilevare e bloccare le minacce che aggirano i controlli tradizionali, analizzando il traffico di rete in tempo reale L'articolo NDR e Network Tra...
Leggi tutto →
I sistemi che l’AI ACT classifica ad alto rischio comportano l’adozione di numerosi adempimenti tecnici e organizzativi. Vediamo se è sempre opportuno...
Leggi tutto →