Così l’evoluzione delle AI agentiche sta ridisegnando la cyber security
L'intelligenza artificiale agentica sta trasformando l’ecosistema della sicurezza informatica, sia sul fronte degli attaccanti (con la barriera di ing...
Leggi tutto →39 articoli in questa categoria
L'intelligenza artificiale agentica sta trasformando l’ecosistema della sicurezza informatica, sia sul fronte degli attaccanti (con la barriera di ing...
Leggi tutto →
CERT-UA ha scoperto una campagna che ha compromesso oltre 100 siti web legittimi ucraini per servire falsi CAPTCHA di Cloudflare con la tecnica ClickF...
Leggi tutto →
Un Custom GPT ospitato su ChatGPT convince le vittime a raggiungere una falsa verifica di sicurezza che avvia una catena ClickFix fino all’installazio...
Leggi tutto →
Il sequestro dell’infrastruttura di Oxygen Forensics non nasce, allo stato, da una compromissione tecnica del software, ma dalle contestazioni sulla p...
Leggi tutto →
ThreatFabric ricostruisce Manic, ibrido tra banking malware e spyware che dà priorità all'Ucraina tra 169 app monitorate: intercetta PIN senza overlay...
Leggi tutto →In due episodi Amazon ha analizzato gli attaccanti far leva su tecniche di ingegneria sociale per conquistare la fiducia degli amministratori dei pacc...
Leggi tutto →Il nuovo malware individuato da Doctor Web non si limita a sottrarre credenziali o installare backdoor: compromette i progetti C++ e C# trasformando g...
Leggi tutto →
Proofpoint svela Cruciferra, servizio di crypter venduto su forum underground che combina BYOVD, syscall indiretti e una variante di Process Ghosting ...
Leggi tutto →
Kaspersky documenta OkoBot, un framework modulare con oltre venti impianti attivo da aprile 2025: si inietta nei processi Electron di Ledger Live e Tr...
Leggi tutto →
Il gruppo di criminal hacker GreyVibe sta sfruttando strumenti di AI generativa per rendere le rispettive iniziative più difficili da interpretare. Da...
Leggi tutto →
Kaspersky documenta una campagna malware attiva in 11 Paesi che usa WhatsApp per distribuire VBScript offuscati camuffati da documenti aziendali. Il p...
Leggi tutto →
Si chiama Rokarolla la nuova famiglia di malware Android che si distingue per le sue avanzate capacità di compromissione e controllo remoto dei dispos...
Leggi tutto →
BTMOB non introduce nuove tecniche, ma a preoccupare è il modello di business che ci sta dietro. La parte più critica del malware-as-a-service con un ...
Leggi tutto →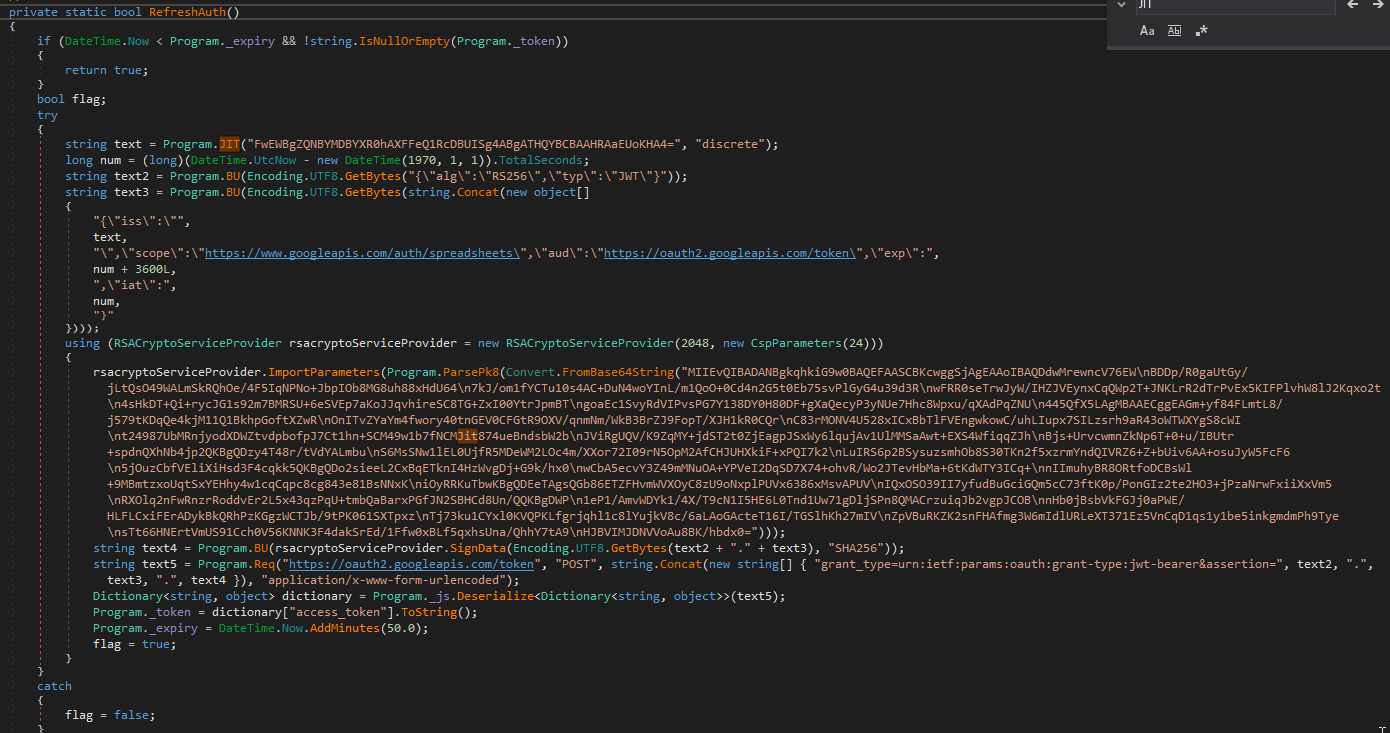
PulseRAT è un nuovo RAT .NET individuato il 19 maggio 2026: viene distribuito via ISO con esca geopolitica legata alla partnership difensiva India-EAU...
Leggi tutto →
Una sofisticata campagna di cyber spionaggio trasforma i flussi di lavoro degli agenti AI in vettori d'attacco per distribuire Remcos RAT e GhostLoade...
Leggi tutto →
Una VPN ad alta velocità migliora streaming, gaming e download, garantendo connessioni stabili e senza restrizioni geografiche. Permette di aggirare i...
Leggi tutto →
Il gruppo DriveSurge usa il Traffic Distribution System zTDS per selezionare dinamicamente le vittime sui siti web compromessi e veicolare campagne Cl...
Leggi tutto →
È stata identificata una nuova campagna malware che sta prendendo di mira sia utenti macOS sia utenti Windows con il trojan JobStealer nascosto in pia...
Leggi tutto →
Una rete globale di criminali utilizza strumenti sofisticati venduti su Telegram per aggirare sistemi di riconoscimento facciale delle banche, aliment...
Leggi tutto →
Dal phishing via email alle operazioni di spionaggio di Stato, la piattaforma professionale più usata al mondo è diventata uno dei vettori d'attacco p...
Leggi tutto →