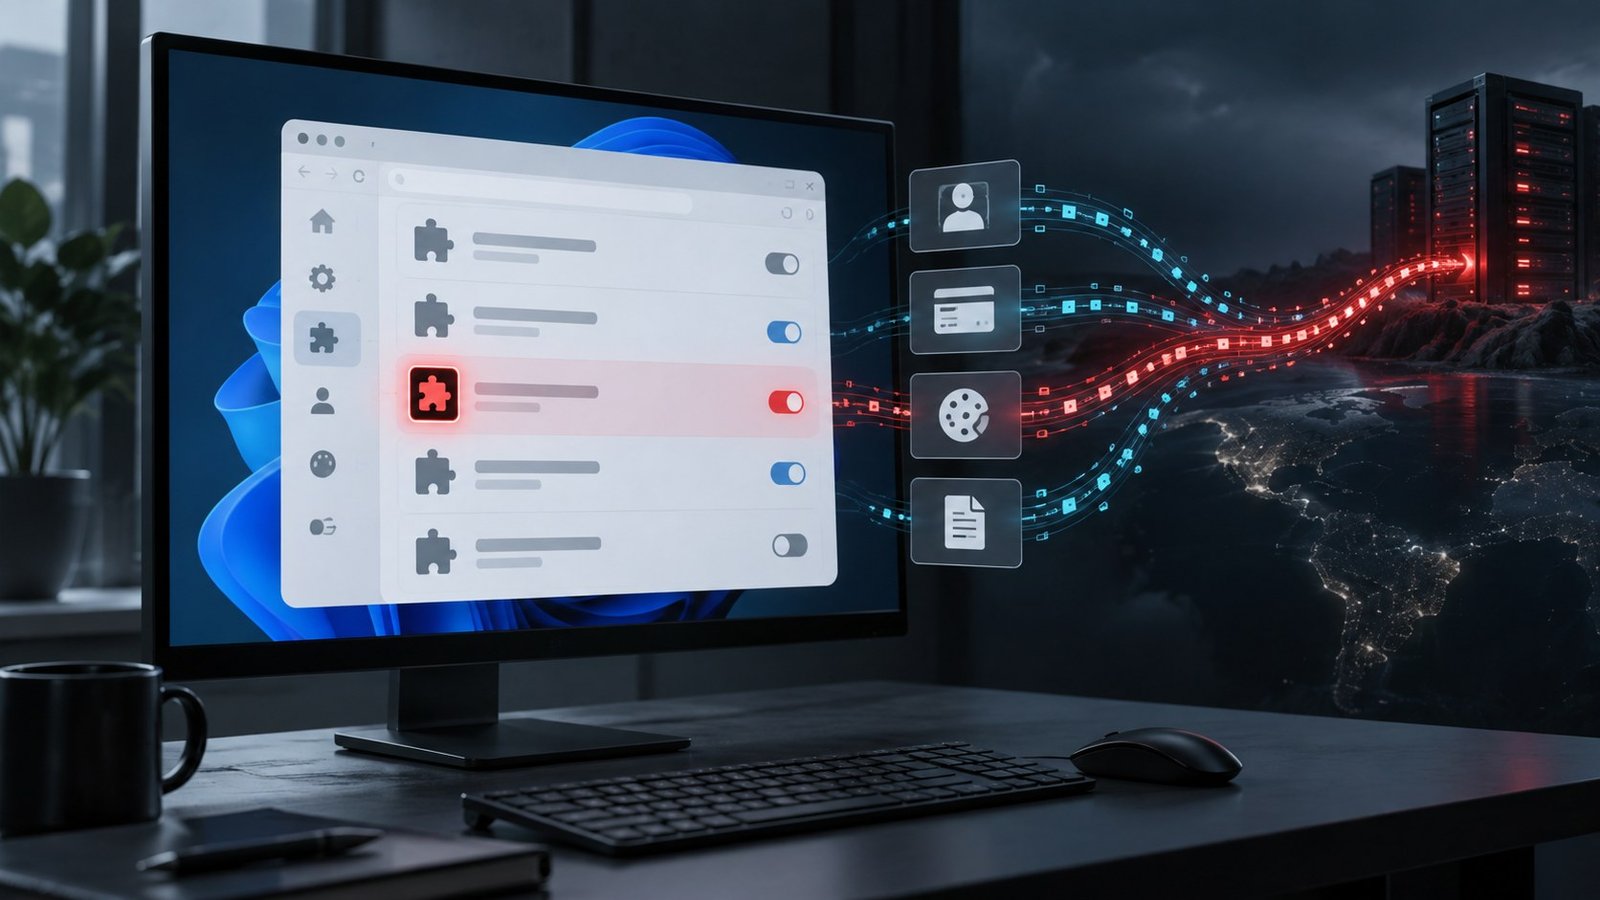
Una campagna di malware bancario attiva almeno dalla metà del 2025 utilizza un toolkit denominato KREMLIN per installare estensioni malevole nei browser basati su Chromium. L'operazione, analizzata da Elastic Security Labs, prende di mira soprattutto utenti in Brasile e mira a sottrarre credenziali, cookie e token di sessione da Google Chrome e Microsoft Edge.
La particolarità della catena consiste nella capacità di aggiungere l'estensione senza passare dal normale processo di approvazione dell'utente. Il malware interviene direttamente sui file del profilo e sui meccanismi con cui il browser verifica l'integrità delle preferenze, facendo apparire valida una configurazione modificata dall'attaccante.
Documenti esca e installazione invisibile
La campagna, tracciata dai ricercatori come REF9334, viene distribuita attraverso falsi documenti bancari, fatture e comunicazioni aziendali. Una volta avviato, il primo stadio esegue moduli PowerShell e carica componenti aggiuntivi in memoria, fino a distribuire il toolkit e l'estensione.
KREMLIN attende che il browser venga chiuso, copia i file dell'estensione nel profilo e aggiorna le preferenze protette utilizzando le chiavi crittografiche impiegate da Chromium. In questo modo elude i controlli che normalmente dovrebbero segnalare una modifica non autorizzata. La stessa tecnica è stata osservata sia su Chrome sia su Edge.
Furto di sessioni e dati del browser
L'estensione può monitorare la navigazione, intercettare dati inseriti nei moduli e sottrarre credenziali e token di sessione. Questi ultimi sono particolarmente sensibili perché possono consentire il riutilizzo di una sessione già autenticata, riducendo l'efficacia della sola protezione tramite password e, in alcuni scenari, anche dell'autenticazione multifattore.
Il toolkit agisce inoltre come infostealer autonomo: può archiviare ed esfiltrare database del browser, cookie, elenco delle estensioni installate e chiavi crittografiche App-Bound necessarie a decifrare dati protetti. Elastic collega l'infrastruttura a campagne contro clienti di diversi istituti finanziari brasiliani.
Controlli consigliati
Per gli utenti, l'indicazione principale è evitare l'apertura di documenti o installer ricevuti tramite comunicazioni inattese e verificare periodicamente le estensioni presenti nel browser. La comparsa della dicitura relativa a un browser gestito dall'organizzazione su un dispositivo personale può essere un segnale da approfondire.
In ambito aziendale è opportuno limitare l'installazione delle estensioni tramite criteri centralizzati, applicare allowlist esplicite e monitorare le modifiche ai profili Chromium e alle chiavi di registro usate per imporre estensioni. Anche l'esecuzione anomala di PowerShell, la creazione di processi collegati al browser e l'accesso ai database delle credenziali dovrebbero essere inclusi nelle regole di rilevamento.
Se viene individuata una compromissione, la sola rimozione dell'estensione non è sufficiente. Occorre isolare il sistema, eliminare la persistenza del malware, revocare le sessioni attive e reimpostare le credenziali da un dispositivo affidabile, verificando anche eventuali accessi anomali ai servizi finanziari e aziendali.