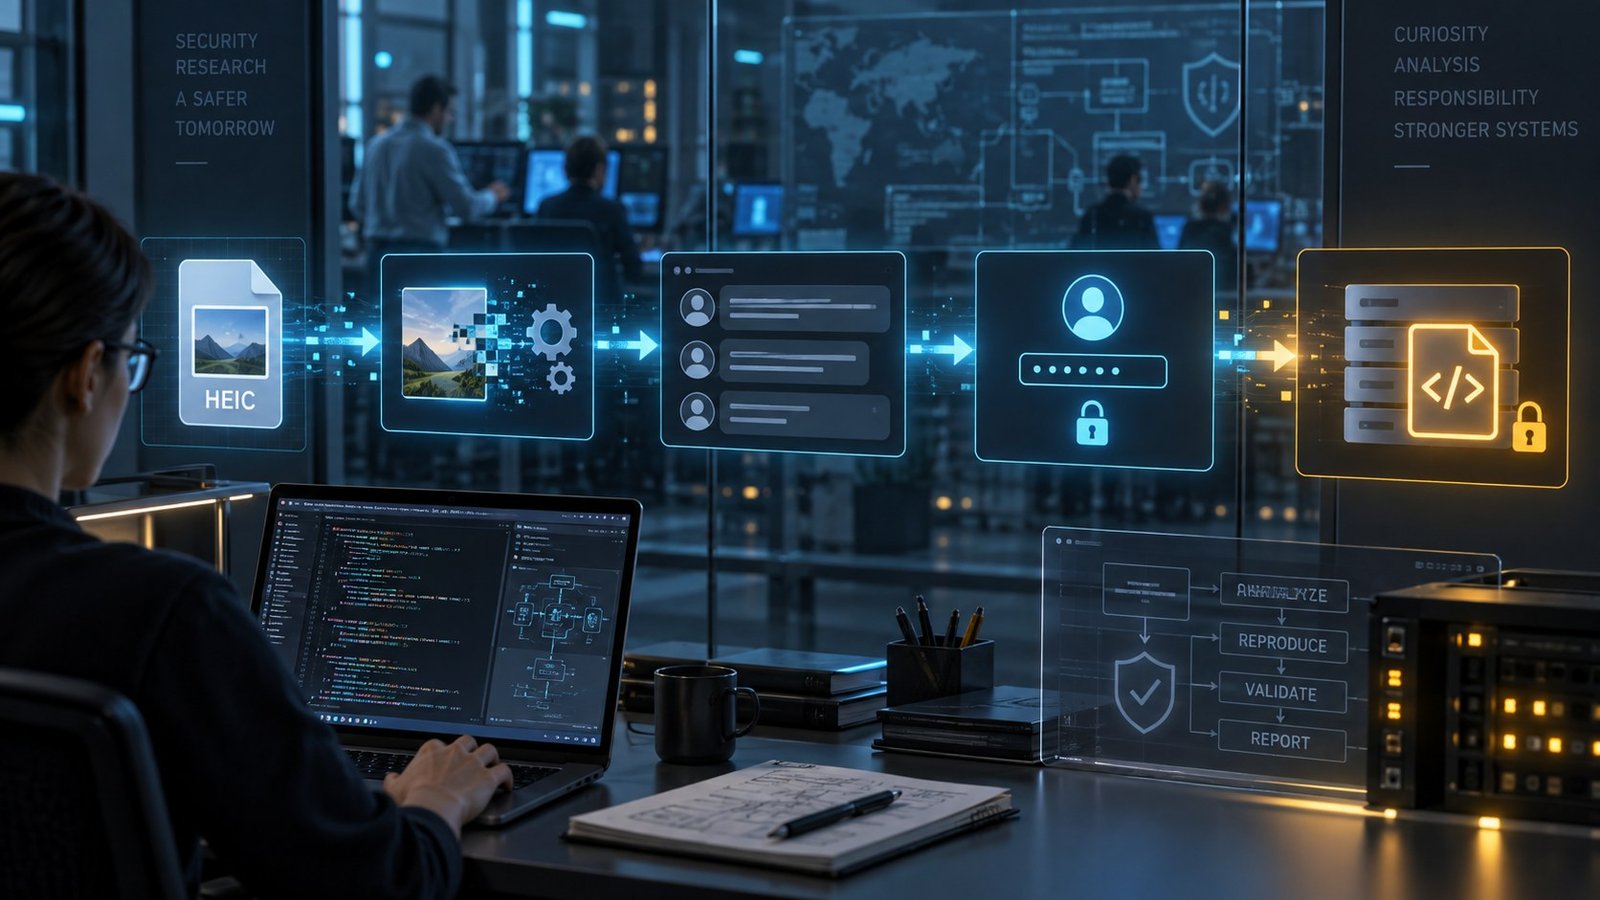
Tre ricercatori di Hacktron AI hanno documentato una catena di vulnerabilità che, partendo dall'elaborazione di un'immagine sul forum della community di OpenAI, ha consentito di raggiungere account ChatGPT e Codex di dipendenti e dimostrare l'accesso a un repository interno. L'attività è stata svolta nell'ambito della ricerca di sicurezza e comunicata alle organizzazioni coinvolte.
La catena combinava due problemi distinti: una vulnerabilità nella libreria libheif usata per decodificare immagini HEIC e HEIF, esposta dal sistema Discourse, e una configurazione debole nel flusso single sign-on di OpenAI. I ricercatori hanno utilizzato modelli Claude, prima Opus 4.8 e poi Opus 5, per contribuire allo sviluppo di un exploit affidabile per il difetto di memoria.
Il punto di ingresso nell'elaborazione delle immagini
Il forum community.openai.com era basato su Discourse. Quando un utente caricava un'immagine HEIC, la conversione passava attraverso ImageMagick e la libreria libheif. Una falla di tipo heap buffer overflow, già corretta a monte ma non ancora arrivata nel pacchetto utilizzato dall'immagine del servizio, permetteva di ottenere esecuzione di codice nel container che elaborava il file.
Secondo la ricostruzione pubblicata, un'immagine appositamente preparata ha portato all'accesso amministrativo all'istanza del forum. Il difetto è stato segnalato separatamente a Discourse, che ha aggiornato le immagini distribuite e aggiunto un ulteriore isolamento per le operazioni di conversione delle immagini.
Il passaggio dagli account del forum ai servizi aziendali
L'accesso al forum, da solo, non avrebbe dovuto consentire di entrare negli account aziendali. I ricercatori hanno però individuato una seconda debolezza nel meccanismo Sign in with OpenAI: combinando il controllo dell'istanza Discourse con il problema SSO, hanno potuto assumere il controllo di sessioni ChatGPT e Codex collegate a dipendenti.
Per dimostrare l'impatto senza consultare codice sensibile, il team ha usato un account Codex collegato a GitHub per aprire una pull request innocua nel monorepository interno. La prova ha evidenziato come le integrazioni tra identità, strumenti di sviluppo e servizi collaborativi possano ampliare rapidamente l'effetto di una compromissione iniziale.
Correzioni e divulgazione responsabile
Hacktron riferisce di aver inviato la segnalazione a OpenAI tramite Bugcrowd il 25 luglio 2026. OpenAI avrebbe confermato la correzione circa quattordici ore dopo e riconosciuto un premio di 6.500 dollari per il problema relativo al proprio sistema SSO. La componente Discourse è stata gestita attraverso HackerOne e corretta nei giorni successivi.
Per gli amministratori di installazioni Discourse autonome, la lezione operativa è verificare che le immagini container e i pacchetti libheif siano aggiornati, poiché il solo aggiornamento dell'applicazione web potrebbe non sostituire le dipendenze di sistema. Più in generale, i servizi che elaborano file caricati dagli utenti dovrebbero isolare i convertitori multimediali e limitare i privilegi dei relativi processi.
Il caso mostra anche il ruolo crescente dei modelli avanzati nella ricerca di vulnerabilità. L'intelligenza artificiale ha accelerato lo sviluppo tecnico dell'exploit, ma la scoperta, la concatenazione dei difetti, la validazione dell'impatto e la divulgazione sono rimaste sotto il controllo dei ricercatori.