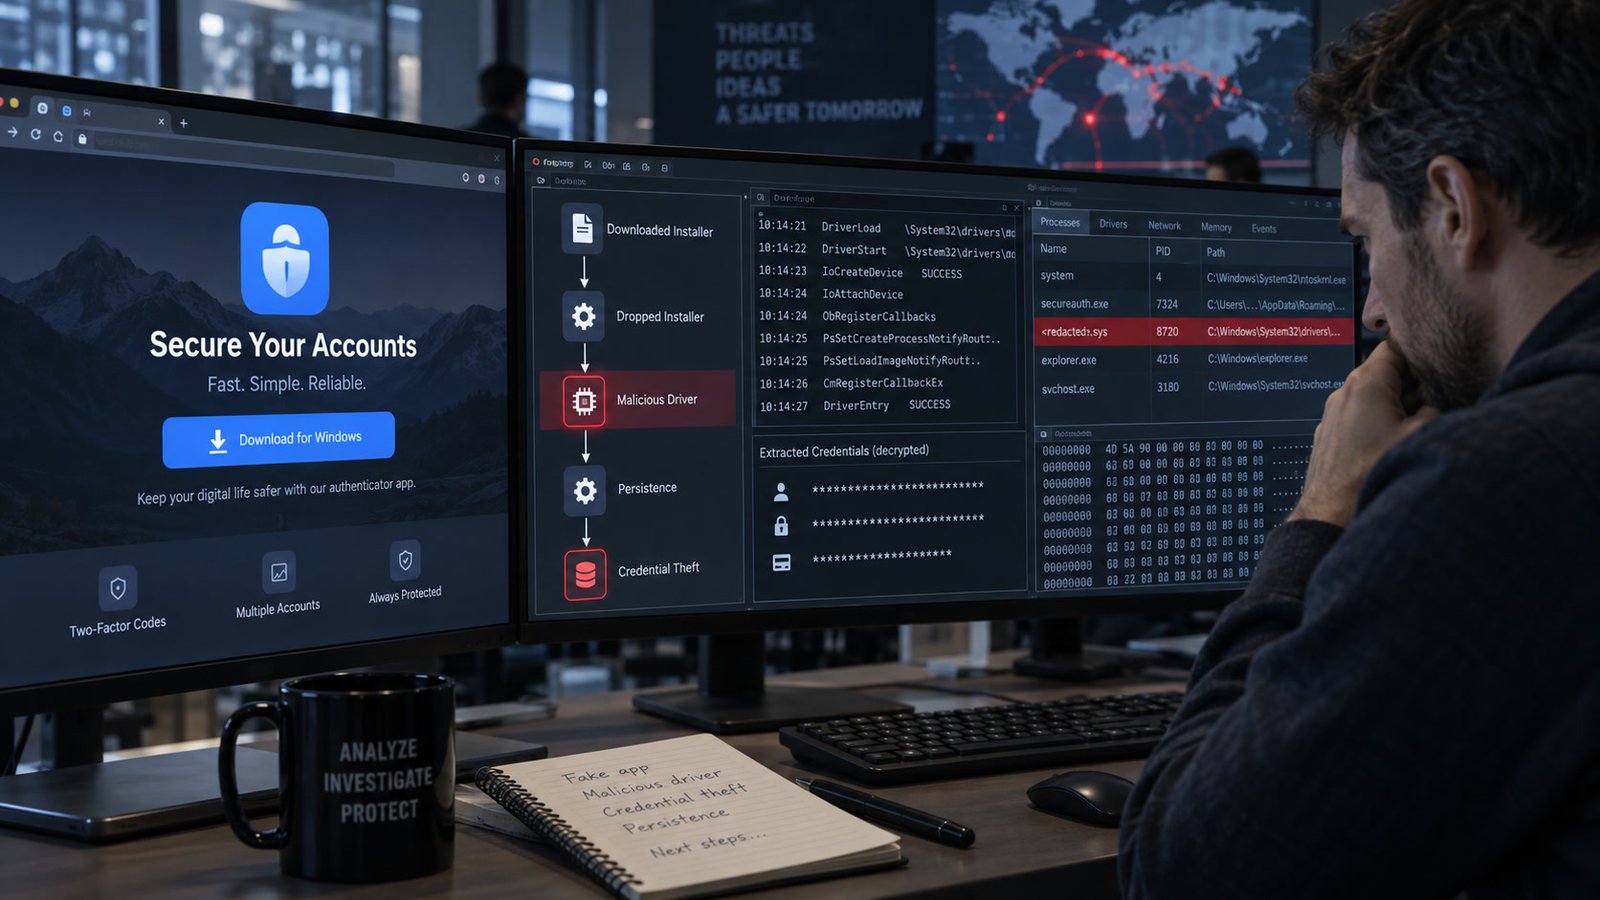
Una campagna malware utilizza falsi repository GitHub e pagine costruite per imitare LastPass Authenticator, inducendo gli utenti a scaricare un installer Windows malevolo. Il payload principale è un infostealer chiamato Rapuncel, progettato per sottrarre credenziali, dati dei browser, portafogli di criptovalute e sessioni di applicazioni diffuse.
Dalla ricerca online al falso download
L'indagine del team Threat Intelligence, Mitigation and Escalation di LastPass con Delphos Labs ha individuato pagine ottimizzate per comparire nelle ricerche di chi cerca il software di autenticazione. I collegamenti conducevano attraverso più passaggi a server controllati dagli attaccanti, dai quali venivano scaricati archivi ZIP di oltre 120 megabyte.
Le dimensioni erano gonfiate con file inutili per superare i limiti di alcuni strumenti automatici di scansione. All'interno, un eseguibile legittimo veniva sfruttato per caricare una libreria malevola. La catena installava inoltre un driver kernel con firma riconosciuta da Windows, impiegato per terminare fino a 145 processi associati ad antivirus ed EDR.
Che cosa sottrae Rapuncel
Una volta ridotte le difese del sistema, Rapuncel cerca informazioni in almeno 19 browser, numerosi wallet di criptovalute, Windows Credential Manager e applicazioni come Discord, Steam e Telegram. Un componente dedicato tenta anche di aggirare le protezioni che Chrome ed Edge applicano alle chiavi cifrate collegate al dispositivo.
La campagna non deriva da una violazione dei sistemi, dei servizi o delle cassaforti LastPass. Gli attaccanti hanno usato il marchio come esca e la stessa infrastruttura avrebbe imitato almeno altre 39 aziende. LastPass Authenticator deve essere ottenuto dal sito ufficiale o dagli store mobili autorizzati, non da repository GitHub.
Le misure di difesa
Gli utenti dovrebbero verificare dominio, editore e canale di distribuzione prima di installare software, evitando risultati sponsorizzati o repository non collegati dal produttore. In caso di esecuzione del falso installer è opportuno isolare il dispositivo, avviare una risposta all'incidente da un sistema affidabile, ruotare credenziali e token di sessione e controllare gli account finanziari e i wallet potenzialmente esposti.