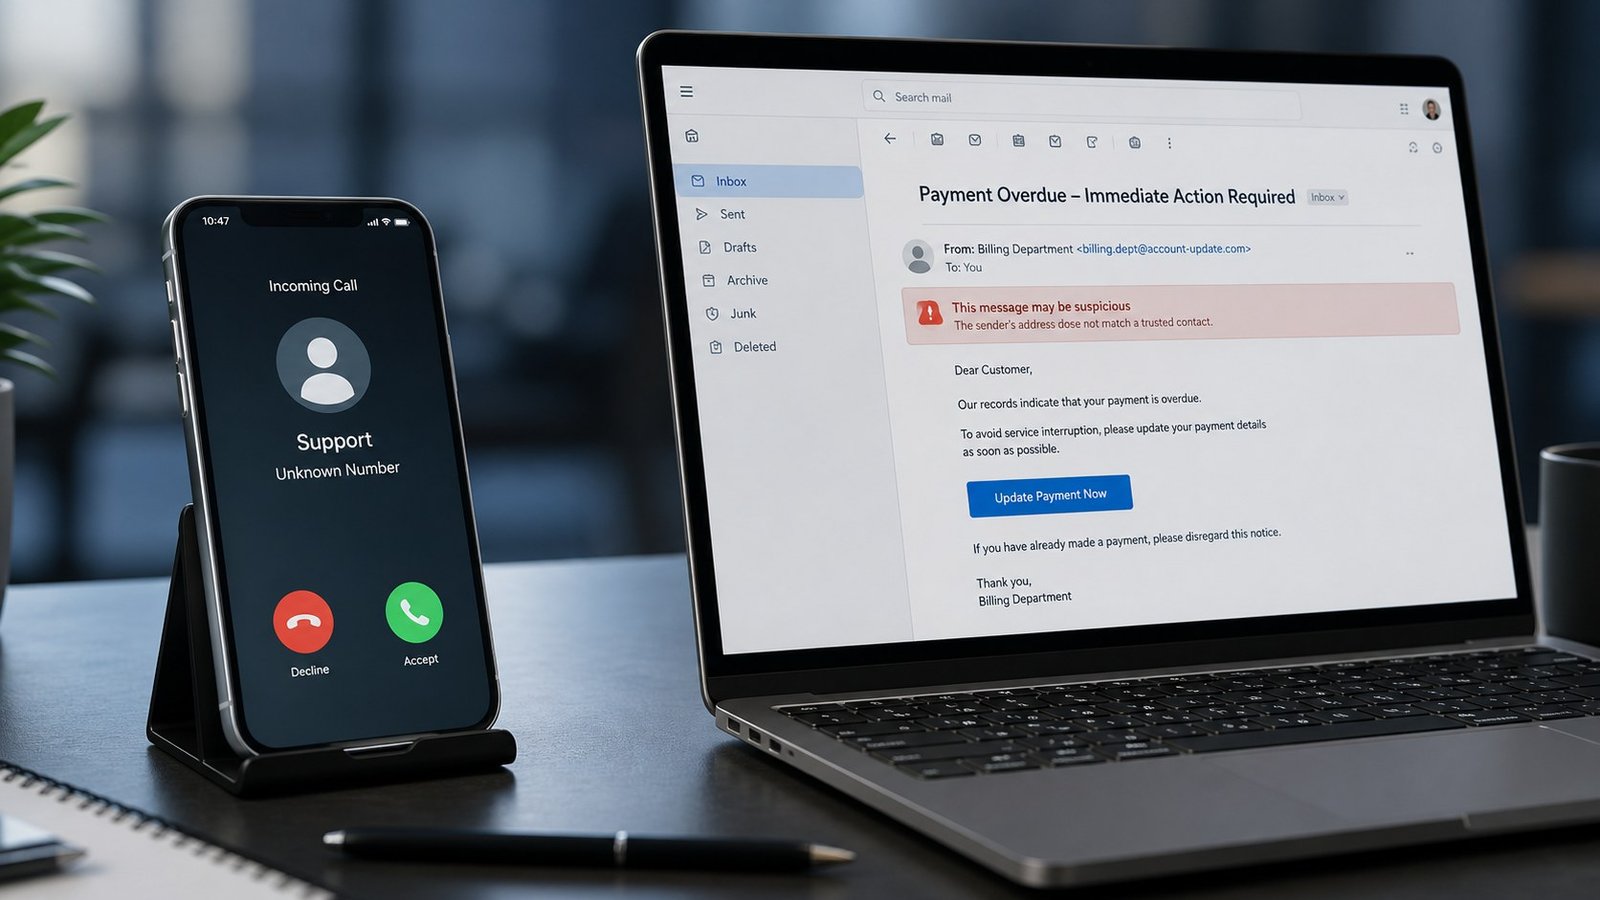
Una forma di phishing sempre più osservata combina messaggi email, falsi avvisi amministrativi e contatto telefonico diretto. In questi schemi, spesso indicati come TOAD, acronimo di telephone-oriented attack delivery, l’email non punta necessariamente a un link malevolo: il passaggio decisivo è convincere la vittima a chiamare un numero controllato dagli attaccanti.
Il meccanismo dell’attacco
La leva più comune è un problema urgente e credibile, come un pagamento in ritardo, una fattura contestata, la sospensione di un servizio o una presunta anomalia su un account. L’utente viene invitato a contattare un centro assistenza o un ufficio amministrativo, dove un operatore falso può guidarlo verso la condivisione di credenziali, codici monouso, dati di pagamento o l’installazione di strumenti di accesso remoto.
Il ricorso alla telefonata riduce l’efficacia di alcune difese tradizionali basate sull’analisi dei link e degli allegati. L’email può apparire meno rischiosa perché contiene poche componenti tecniche malevole, mentre la manipolazione avviene nella conversazione successiva. La pressione psicologica è parte integrante dello schema: difficoltà economiche, scadenze ravvicinate e minacce di interruzione del servizio aumentano la probabilità che la vittima reagisca rapidamente.
Perché il vettore è rilevante
Le campagne di callback phishing sono state documentate in diversi contesti aziendali e consumer, con impatti che vanno dal furto di account fino alla compromissione di postazioni interne. In ambito aziendale, il rischio cresce quando il dipendente viene indotto a eseguire procedure fuori canale, approvare richieste MFA o concedere accesso remoto a un falso tecnico.
La prevenzione richiede controlli tecnici e procedure operative coerenti. Le organizzazioni dovrebbero verificare i numeri di contatto tramite canali già noti, impedire l’installazione non autorizzata di software di controllo remoto, rafforzare la formazione sugli attacchi che spostano la conversazione fuori dall’email e trattare con cautela le richieste telefoniche collegate a urgenze economiche o amministrative.
Segnali da verificare
Tra gli indicatori da valutare rientrano indirizzi mittente non coerenti con il dominio ufficiale, formule generiche, richieste di richiamare numeri presenti solo nel messaggio ricevuto e sollecitazioni a condividere codici o installare applicazioni. In caso di dubbio, la risposta più prudente è interrompere il contatto e riprendere la comunicazione usando recapiti verificati in modo indipendente.